



Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Исследователи из команды OpenDNS обнаружили, что фишеры всерьез заинтересовались биткоинами. Специалисты выявили более 100 ресурсов, которые тщательно имитируют сайты различных биткоин-кошельков и сервисов.

Первыми на проблему обратили внимание исследователи компании CYREN, описавшие ее еще в начале июня 2016 года. Согласно их данным, фишинговая кампания довольно масштабна: мошенники клонируют сайты различных биткоин-сервисов, а особого их внимания удостоился Blockchain.info.

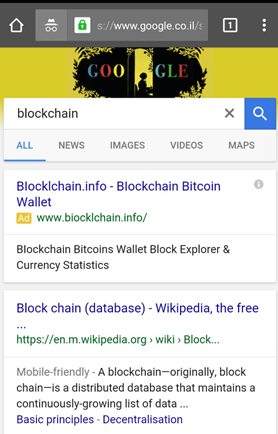
Специалисты OpenDNS изучили проблему более детально. Они пишут, что для привлечения жертв на поддельные сайты мошенники используют рекламу Google AdWords. На первый взгляд легитимные объявления рекламируют якобы настоящие сервисы, связанные с биткоином. Тогда как на самом деле такой баннер приведет пользователя на вредоносный сайт, операторы которого охотятся за чужими данными. Применяют фишеры и традиционный тайпсквотинг, то есть объявление может переправить пользователя на bioklchain.info вместо blockhain.info, пишет xakep.ru.


Ad-for-blockchain


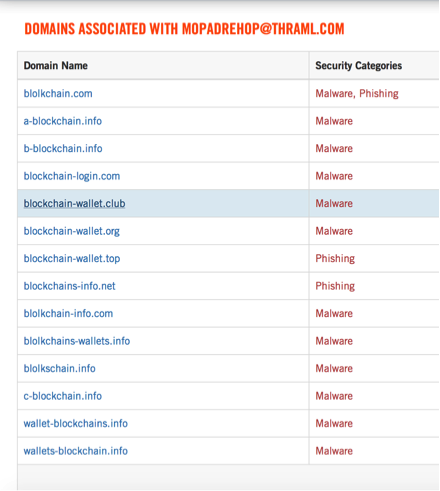
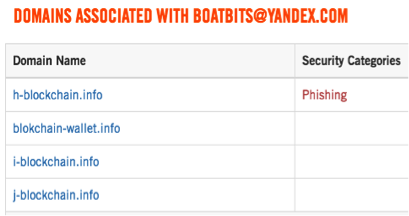
Исследователи OpenDNS заметили, что многие вредоносные сайты хостятся на IP-адресах, которые ранее уже попадали в поле зрения ИБ-экспертов. Поиск по огромной Whois-базе проекта показал, что те же самые IP ранее использовались для хостинга фишинговых сайтов, которые имитировали банковские порталы, iCloud и так далее, а также для рассылки спама. Более того, большинство этих фишинговых доменов зарегистрировано всего на шесть почтовых адресов: mopadrehop@thraml.com, stopracuho@thraml.com, tidrorosti@thraml.com, boatbits@yandex.com, isellbtc@yandex.com и isellbtc1234567@gmail.com.


Actor1

Actor3


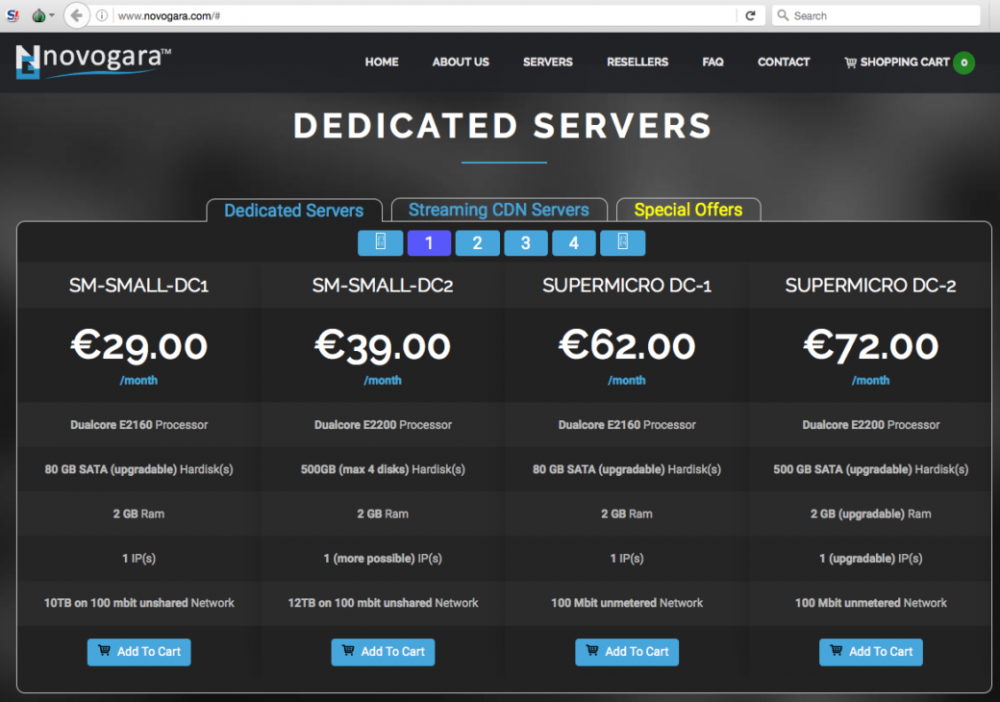
Специалисты пишут, что IP-адреса фишинговых сайтов привели их к компании Novogara, которая зарегистрирована на Сейшельских островах. Ранее данная фирма работала в Нидерландах, и была известна под именами QUASINETWORKS и Ecatel.


Novogara предоставляет услуги так называемого «пуленепробиваемого хостинга», то есть защищает своих клиентов и их информацию даже тогда, когда те явно занимаются чем-то нелегальным. Исследователи пишут, что ранее данный сервис хостил у себя фишинговые и спамерские ресурсы, детскую порнографию, а также использовался для DDoS-атак. В 2012 году компанию даже атаковали Anonymous, из-за детского порно на серверах провайдера.

Специалисты OpenDNS обещают продолжать наблюдения. Они сообщают, что большинство фишинговых доменов были зарегистрированы 26 мая 2016 года, но новые домены продолжают всплывать в логах каждый день. По мнению исследователей, блокчейн и криптовалюты сейчас находятся в зените славы, так что атаки явно продолжатся, а пользователям стоит внимательнее читать адреса сайтов.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru