



Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Исследователи из команды OpenDNS обнаружили, что фишеры всерьез заинтересовались биткоинами. Специалисты выявили более 100 ресурсов, которые тщательно имитируют сайты различных биткоин-кошельков и сервисов.

Первыми на проблему обратили внимание исследователи компании CYREN, описавшие ее еще в начале июня 2016 года. Согласно их данным, фишинговая кампания довольно масштабна: мошенники клонируют сайты различных биткоин-сервисов, а особого их внимания удостоился Blockchain.info.

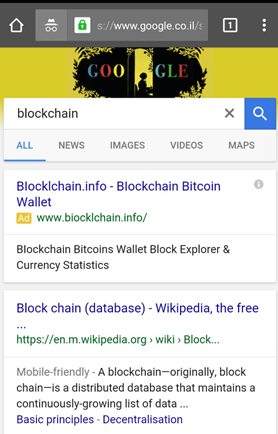
Специалисты OpenDNS изучили проблему более детально. Они пишут, что для привлечения жертв на поддельные сайты мошенники используют рекламу Google AdWords. На первый взгляд легитимные объявления рекламируют якобы настоящие сервисы, связанные с биткоином. Тогда как на самом деле такой баннер приведет пользователя на вредоносный сайт, операторы которого охотятся за чужими данными. Применяют фишеры и традиционный тайпсквотинг, то есть объявление может переправить пользователя на bioklchain.info вместо blockhain.info, пишет xakep.ru.


Ad-for-blockchain


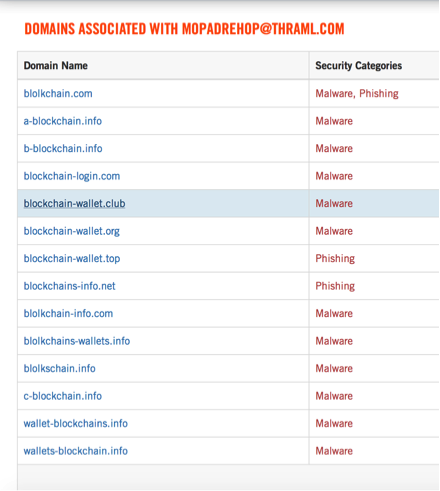
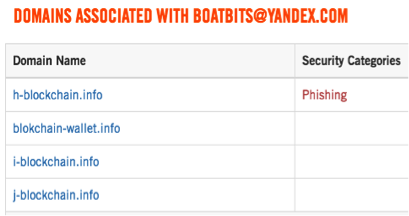
Исследователи OpenDNS заметили, что многие вредоносные сайты хостятся на IP-адресах, которые ранее уже попадали в поле зрения ИБ-экспертов. Поиск по огромной Whois-базе проекта показал, что те же самые IP ранее использовались для хостинга фишинговых сайтов, которые имитировали банковские порталы, iCloud и так далее, а также для рассылки спама. Более того, большинство этих фишинговых доменов зарегистрировано всего на шесть почтовых адресов: mopadrehop@thraml.com, stopracuho@thraml.com, tidrorosti@thraml.com, boatbits@yandex.com, isellbtc@yandex.com и isellbtc1234567@gmail.com.


Actor1

Actor3


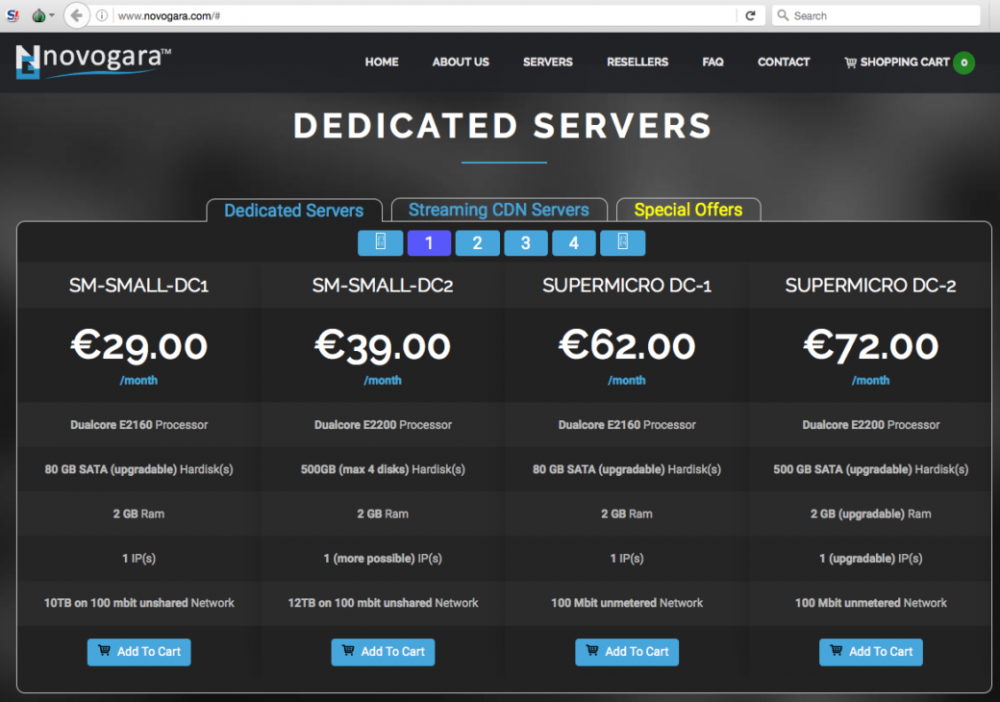
Специалисты пишут, что IP-адреса фишинговых сайтов привели их к компании Novogara, которая зарегистрирована на Сейшельских островах. Ранее данная фирма работала в Нидерландах, и была известна под именами QUASINETWORKS и Ecatel.


Novogara предоставляет услуги так называемого «пуленепробиваемого хостинга», то есть защищает своих клиентов и их информацию даже тогда, когда те явно занимаются чем-то нелегальным. Исследователи пишут, что ранее данный сервис хостил у себя фишинговые и спамерские ресурсы, детскую порнографию, а также использовался для DDoS-атак. В 2012 году компанию даже атаковали Anonymous, из-за детского порно на серверах провайдера.

Специалисты OpenDNS обещают продолжать наблюдения. Они сообщают, что большинство фишинговых доменов были зарегистрированы 26 мая 2016 года, но новые домены продолжают всплывать в логах каждый день. По мнению исследователей, блокчейн и криптовалюты сейчас находятся в зените славы, так что атаки явно продолжатся, а пользователям стоит внимательнее читать адреса сайтов.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru