



Мошенники запустили новую линию Ray-Ban

Мошенники запустили новую линию Ray-Ban

Мошенники запустили новую линию Ray-Ban

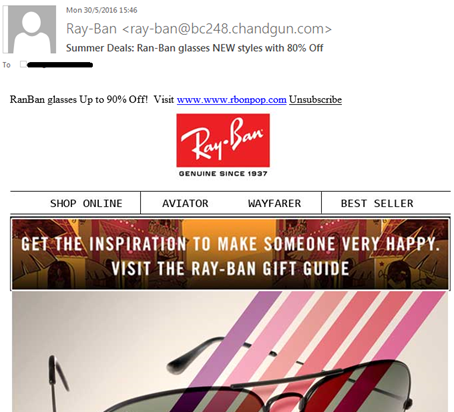
ESET предупреждает о новой уловке мошенников. Спамеры, недавно предлагавшие «солнцезащитные очки Ray-Ban со скидкой 90%» на Facebook, перешли на привычный для такого контента канал – электронную почту. В апреле-мае «Антиспам» в продуктах ESET NOD32 заблокировал десятки тысяч писем от «продавцов Ray-Ban». 

«Налетай, торопись» – образец рассылки мошенников:


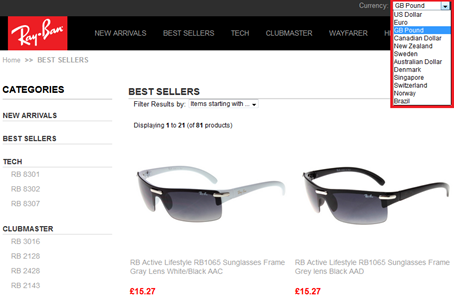
Ссылка в письме ведет на фальшивый веб-магазин Ray-Ban. Большинство сайтов, обнаруженных специалистами ESET, принимают к оплате евро, фунты стерлингов, американские, канадские и австралийские доллары. Впрочем, мошенники не откажутся и от бразильских реалов, швейцарских франков, новозеландских и сингапурских долларов, шведских, датских, норвежских и чешских крон.


Гибкие формы оплаты:


Просмотр фейковых магазинов на компьютере, защищенном антивирусом, не опасен, но делать заказ не стоит. В лучшем случае, 15 евро будут потрачены впустую, в худшем – мошенники перехватят данные банковской карты и используют для кражи средств со счета.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru