



В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

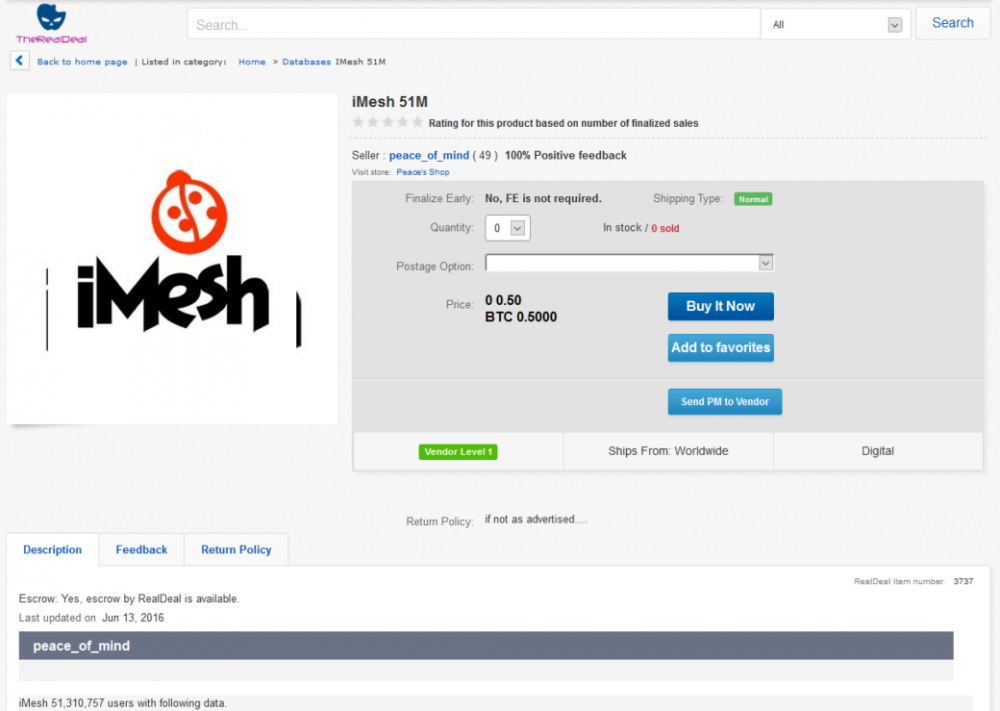
Начало недели ознаменовалось еще одной крупной утечкой данных. Череду масштабных сливов информации продолжает популярный в начале 2000-х и недавно прекративший свою работу файлообменник iMesh. На торговой площадке The Real Deal в даркнете выставлены на продажу данные о 51 млн аккаунтов по цене 0,5 биткоина (порядка $335).

Хакер, скрывающийся под псевдонимом Peace_of_mind, выступает поставщиком новостей весь последний месяц. За это время злоумышленник успел выставить на продажу в даркнете информацию о сотнях миллионов акканутовLinkedIn, MySpace, Tumblr, «ВКонтакте», а в конце прошлой недели, Twitter. Все эти базы данных – результаты взломов прошлых лет, а в случае Twitter данные о пользователях вообще были собраны в ходе работы сторонней малвари, сообщает xakep.ru.

Как бы то ни было, только ленивый еще не пошутил о том, что «астрологи объявили недели утечек», и эта тенденция сохраняется по сей день. На этот раз Peace_of_mind продает данные 51 310 759 пользователей файлообменника iMesh. Этот некогда популярный файлообменный сервис, работавший на P2P, был запущен еще в 90-е годы, и пик его популярности пришелся на середину двухтысячных. Недавно, в мае 2016 года, iMesh был закрыт, но это не значит, что теперь информация хакера не представляет никакой ценности.


imesh


Операторы агрегатора утечек LeakedSource уже получили в свое распоряжение копию базы. Они сообщают, что дамп – это результат взлома, случившегося 23 сентября 2013 года. Тогда злоумышленникам удалось похитить данные пользователей сервиса, включая email-адреса, юзернеймы, пароли, IP-адреса и информацию о стране проживания.

Согласно данным LeakedSource, пароли были зашифрованы с применением MD5 и соли. Однако если три года назад это еще могло гарантировать какую-то безопасность, то в наши дни такие пароли весьма легко взломать.

Больше всего аккаунтов в базе принадлежат пользователям из США: 13 711 788. На втором месте турецкие пользователи, их 3 984 906. Замыкает тройку Великобритания, утечка содержит информацию о 3 646 707 пользователях. Россия в топ-55 стран вообще не попала, так как iMesh никогда не был особенно популярен в России и СНГ.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru