



Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Специалисты Symantec предупреждают: злоумышленники по-прежнему не гнушаются паразитированием на «пороках» пользователей. На этот раз под ударом оказались любители пиратских игр. Потенциально нежелательный и опасный софт распространяется через сайты, которые маскируются под торрент-трекеры для геймеров.

Исследователи пишут, что злоумышленники подходят к маскировке свои сайтов творчески: используют логотип uTorrent и стараются вызывать у потенциальных жертв как можно меньше подозрений. Но вместо торрент-файлов пользователь сможет загрузить с такого сайта только небольшой скрипт, который тут же попытается исполниться автоматически, сообщает xakep.ru.

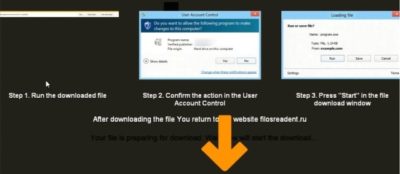
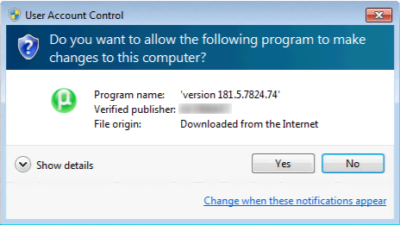
Так как в нормальных обстоятельствах выполнение скрипта будет блокировано Windows UAC (User Access Control), злоумышленники пошли дальше, они публикуют на фальшивых трекерах специальную инструкцию. В инструкции сказано, что исполнение файла нужно разрешить, невзирая на протесты UAC.


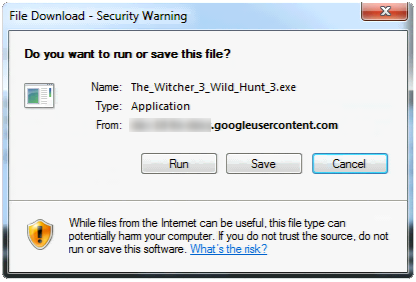
Если жертва будет следовать инструкциям мошенников, скрипт сработает, запустит браузер и скачает еще .exe-файл на компьютер жертвы. Даже на этом этапе происходящее будет замаскировано под загрузку игры: файл .exe будет называться именно так, как называется игра, которую исходно пытался скачать пользователь.


Torrents 5


«Трекеры» злоумышленников якобы распространяют пиратские копии World of Warcraft: Legion (Blizzard Entertainment), Assassin’s Creed Syndicate (Ubisoft), The Witcher 3: Wild Hunt (CD Projekt), Tom Clancy’s The Division (Ubisoft), Just Cause 3 (Square Enix) и The Walking Dead: Michonne (Telltale Games).

В итоге на компьютер жертвы попадает так называемое «нежелательное ПО» — рекламные и потенциально опасные приложения. Как правило, такой софт подменяет стартовую страницу браузера, поисковую систему по умолчанию, или вообще устанавливает кастомную версию браузера, где на каждой странице отображается дополнительная реклама.

Специалисты Symantec отмечают, что ничто не мешает операторам этой вредоносной кампании переключиться на распространение настоящей малвари в будущем.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru