



Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Компания RiskIQ, специализирующаяся на информационной безопасности, обнародовала результаты изучения сайтов крупнейших корпораций, на которые установлен WordPress и Drupal. Собранные данные показывают, что многие из них используют устаревшие и уязвимые версии этих программ.

WordPress и Drupal — это едва ли не самые распространённые системы управления контентом. По оценке W3 Techs, они установлены на 65 процентах сайтов. Компании применяют их не менее активно, чем индивидуальные пользователи, и для них такие уязвимости особенно опасны. Существует теория, согласно которой грандиозная утечка сведений о держателях офшорных компаний произошла именно из-за уязвимостей в WordPress и Drupal на серверах юридической компании Mossack Fonseca.

В качестве объекта исследования RiskIQ избрала сайты компаний, которые входят в список FT 30 — старейший британский биржевой индекс, поддерживаемый изданием Financial Times. В нём состоят тридцать компаний, в том числе военно-промышленная фирма BAE Systems, нефтегазовые гиганты BP и British Gas, а также телекоммуникационная корпорация Vodafone, передает xakep.ru.

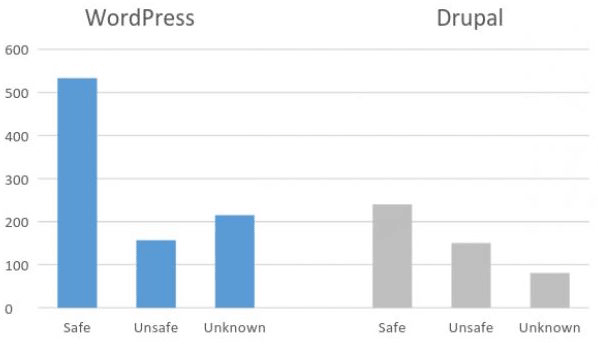
Специалисты RiskIQ обнаружили, что компаниям из списка RiskIQ принадлежит 1069 сайтов, на которых установлен либо WordPress, либо Drupal. Для 773 из них удалось определить точную версию системы управления контентом.

Оказалось, что на 307 сайтах установлены устаревшие версии этих программ, обладающие известными уязвимостями, которым присвоен идентификатор CVE. Таким образом, около 40 процентов сайтов крупнейших компаний, на которые установлены WordPress или Drupal, имеют уязвимости.


Подавляющее большинство инсталляций WordPress с известной версией, изученных в ходе исследования, обновлены и безопасны. Ситуация с Drupal куда сложнее. Более половины инсталляций с известной версией обладают уязвимостями.

Если оптимистично предположить, что все сайты с неизвестной версией лишены уязвимостей, то доля уязвимых сайтов сокращается с 40 до 29 процентов. Впрочем, возможен и пессимистичный взгляд на вещи. Исследование RiskIQ не учитывает уязвимости плагинов, поэтому в действительности доля дела могут обстоять ещё хуже.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru