



Серверы TeamViewer ушли в оффлайн, пользователи пострадали от взлома

Серверы TeamViewer ушли в оффлайн, пользователи пострадали от взлома

Серверы TeamViewer ушли в оффлайн, пользователи пострадали от взлома

Настоящая паника поднялась в стане пользователей TeamViewer в ночь с первого на второе июня. Серверы компании и официальный сайт были недоступны на протяжении нескольких часов, и одновременно с этим Reddit и социальные сети начали стремительно наполняться сообщениями от пользователей, которые писали о взломах и хищении денежных средств.

Официальные представители TeamViewer уверяют, что компанию не ломали, а недоступность своих сервисов объясняют проблемами с DNS.

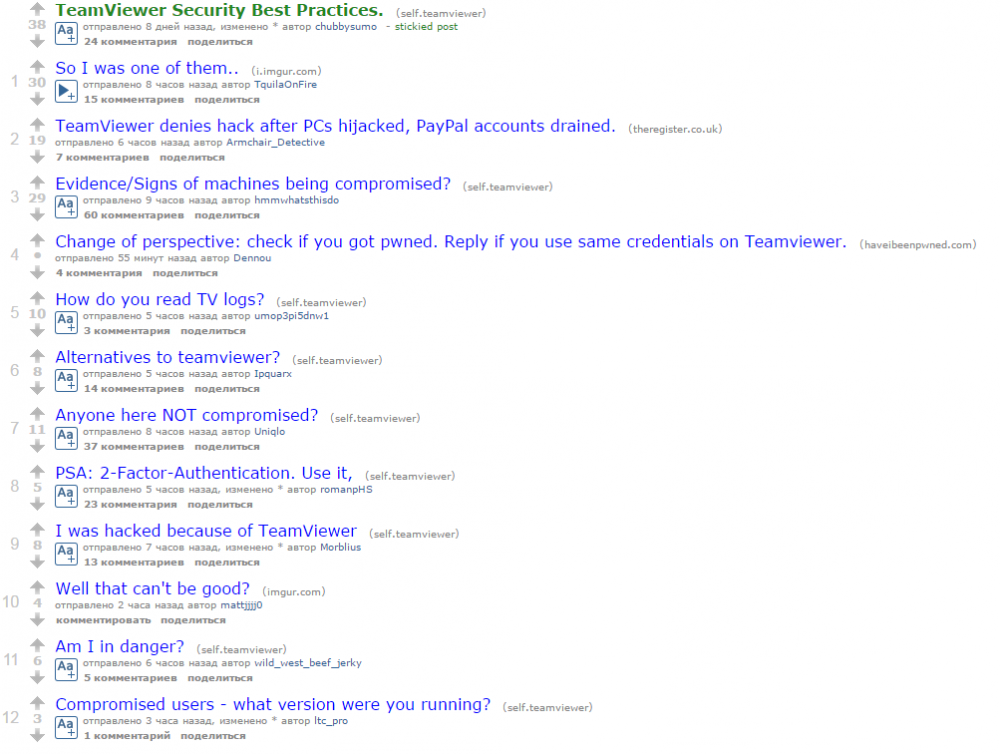
Достаточно зайти на r/teamviewer, чтобы оценить размах происходящего. Несколько первых страниц сабреддита полностью оккупированы темами формата «Меня взломали!», рядом с которыми идет бурное обсуждение случившегося.


Нечто странное начало происходить около 24 часов назад, 1 июня 2016 года. Пользователи ПК, Mac и даже владельцы серверов, которых объединяло разве что использование продуктов TeamViewer, стали сообщать о том, что их машины взломаны, и некто неизвестный полностью захватил контроль над системой. Некоторые пострадавшие пишут, что использовали надежные пароли и двухфакторную аутентификацию, но даже это не уберегло их от взлома.

Неизвестные хакеры, предположительно, сумели перехватить управление веб-аккаунтами TeamViewer, которые и использовали для получения контроля над машинами жертв. По сообщениям пострадавших, хакеры опустошали PayPal аккаунты, заходили в чужую почту и заказывали товары с eBay и Amazon.

«Хакеры забрали у меня все. Они удаленно подключились в пять утра, зашли в мой Chrome и использовали PayPal, чтобы заказать подарочных карт на сумму $3000. И, да, у меня включена двухфакторная аутентификация», — рассказал один из пострадавших журналистам издания The Register.

«Я сидел на стуле [за компьютером] и увидел, как курсор начал самостоятельно двигаться по экрану. Конечно, я тут же отключил удаленный контроль и спросил [хакера], кто он такой», — пишет другой пострадавший на Reddit. — «Он тут же отключился, но попытался войти на мой сервер Ubuntu, где я храню все свои бекапы. Хорошо, что я вошел на сервер сразу же, как только он отключился от компьютера. Я отключил его прежде, чем он успел запустить Firefox. Поле этого я начал паниковать и подумал, что он только что похитил все мои пароли».

«Со мной сегодня произошло то же самое. Хорошо, что я играл в Rocket League. Я прибил соединение меньше чем через десять секунд. Как только в моем мозгу щелкнуло, и я понял, что только что случилось, я залогинился на свой сервер и выключил TeamViewer, собираясь разобраться с ним позже», — пишет еще одна жертва.

Официальные представители TeamViewer уверяют в Твиттере, что проблема не на их стороне: компанию никто не взламывал, и злоумышленники не получали доступ к информации пользователей. Проблемы с серверами и недоступность официального сайта разработчики объяснили неполадками с DNS. Сейчас все сервисы компании уже работают в штатном режиме, сообщает xakep.ru.

Также на сайте компании недавно был опубликован пресс-релиз, в котором факт взлома TeamViewer или наличие какой-либо уязвимости тоже опровергается. Тогда компания сообщала, что пострадавшие пользователи, очевидно, недобросовестно относятся к созданию паролей (то есть пароли либо были слишком простыми, либо использовались для нескольких сервисов сразу). Однако этот текст датирован 23 мая 2016 года и, по всей видимости, относился к инцидентам с трояном BackDoor.TeamViewer.49.

Можно предположить, что массовый взлом пользователей TeamViewer — это действительно результат использования ненадежных паролей, или последствия недавних масштабных утечек данных. Также можно предположить, что ситуацию осложняет троян BackDoor.TeamViewer.49, использующий абсолютно легитимные версии TeamViewer для осуществления атак. Тем не менее, многие пострадавшие от рук хакеров пользователи пишут, что для TeamViewer у них были уникальные пароли, а никакой малвари на машине точно нет.

По данным The Register, представители TeamViewer дали вторичный комментарий о происходящем, где немного подробнее объяснили, что произошло :

«Проблемы, возникшие с сетью, были обусловлены DoS-атакой, направленной на инфраструктуру DNS-сервера TeamViewer. Команда TeamViewer оперативно отреагировала на происходящее и устранила проблему, вернув все сервисы в строй».

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru