



Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

«Лаборатория Касперского» провела эксперимент, доказывающий, что заряжать смартфоны через USB-порты компьютеров не так уж безопасно, поскольку это открывает путь в систему злоумышленникам и может привести к краже данных и заражению устройства вредоносным ПО.

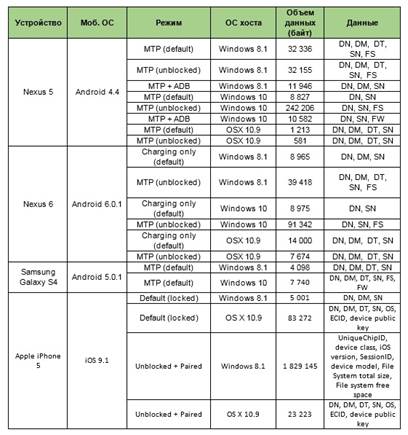
Эксперты протестировали ряд смартфонов, работающих под управлением Android и iOS, и выяснили, что во время подключения к компьютеру с помощью стандартного USB-кабеля устройства автоматически обмениваются определенным набором данных — каким конкретно, зависит от производителя, версии ОС, прошивки устройства. Это может быть имя и тип устройства, название производителя, серийный номер, информация о прошивке, операционной и файловой системах и др.


Объем данных, передаваемых от смартфона к ПК в момент установки соединения по USB


Опасность заключается в том, что эти данные могут использовать киберпреступники, ведь идентификация устройства позволяет определить его уязвимости и получить контроль над ним. Как показал эксперимент «Лаборатории Касперского», это может быть сделано посредством одной из команд модема, выполняющей перезагрузку смартфона в режиме обновления прошивки. В результате этих действий на устройство может быть незаметно установлено приложение для управления файловой системой, которое нельзя удалить стандартными средствами. Пользовательские данные при этом остаются на месте, но гаджет оказывается полностью скомпрометированным. Таким образом, этот метод дает злоумышленникам возможность устанавливать и удалять приложения, копировать сообщения, фото и видео, кэш приложений и файлов, шифровать и удалять данные и т.д.

Случаи краж данных со смартфонов, подключенных к компьютеру, уже известны. Их совершала, например, кибергруппировка «Красный октябрь». Благодаря информации, полученной в результате соединения с USB-портом, злоумышленники определяли модель устройства, используемого жертвой, и проводили атаку с помощью специального эксплойта.

«О том, что смартфон может быть заражен через USB-порт, мир узнал еще в 2014 году на конференции Black Hat, и тем не менее эта проблема все еще не решена. Владельцы мобильных устройств могут серьезно пострадать, ведь таким образом в систему можно внедрить все что угодно — от рекламного ПО до программы-шифровальщика. Это может сделать даже непрофессиональный хакер, ведь необходимую информацию легко можно найти в Сети. Особенно таких атак следует опасаться сотрудникам крупных компаний, ответственным за принятие решений», — рассказывает Алексей Комаров, исследователь «Лаборатории Касперского».

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru