



Утечка данных LinkedIn позволила взломать аккаунты известных людей

Утечка данных LinkedIn позволила взломать аккаунты известных людей

Утечка данных LinkedIn позволила взломать аккаунты известных людей

Группа хакеров OurMine Team заявляет, что им удалось взломать аккаунты основателя Twitter Биза Стоуна, создателя Minecraft Маркуса Перссона, актёра Сойера Хартмана, поп-звезды Дэвида Чой и других известных людей. Всё, что объединяет жертв этих взломов – тот факт, что все они имели аккаунты в LinkedIn.

Журналисты издания Vice Motherboard сообщают, что серия странных взломов определенно имеет «общий знаменатель». Пока неясно, как именно злоумышленники сумели получить доступ к аккаунтам знаменитостей, но журналисты утверждают, что ряд косвенных улик указывает на то, что здесь не обошлось без недавней утечки данных LinkedIn.

Напомню, что на прошлой неделе стало известно, что хакер Peace_of_mind продает в даркнете 117 млн паролей LinkedIn, причем эти данные похитили с серверов компании еще в 2012 году. Судя по всему, четыре года тому назад представители LinkedIn решили умолчать о реальном ущербе, нанесенном хакерами, и не стали сбрасывать пароли всем пользователям сервиса. В итоге старая утечка данных ударила по LinkedIn с новой силой. «Вы сможете получить доступ и к другой хрени», — пишет Peace_of_mind в своем рекламной объявлении. Похоже, хакер оказался недалек от истины, сообщает xakep.ru.

Как именно группа OurMine Team осуществила взлом – неясно. К примеру, в случае Биза Стоуна взлом подтвержден официально, и сообщается, что злоумышленники получили доступ не к самому Twitter-аккаунту, но к некому «сервису, который имеет доступ к Twitter-аккаунту и может создавать посты».  Так как от имени Стоуна хакеры опубликовали запись, сопровождавшуюся короткой ссылкой LinkedIn, можно предположить, что взломан был именно LinkedIn аккаунт предпринимателя. Если учетные записи Стоуна в LinkedIn и Twitter были связаны, то любой его пост в LinkedIn автоматически публиковался в Twitter.

Взлом Перссона, Хартмана и Чой, похоже, был сложнее. В этих случаях злоумышленники скомпрометировали не один сервис, а сразу несколько, но все они тоже были связаны с LinkedIn-аккаунтами жертв.

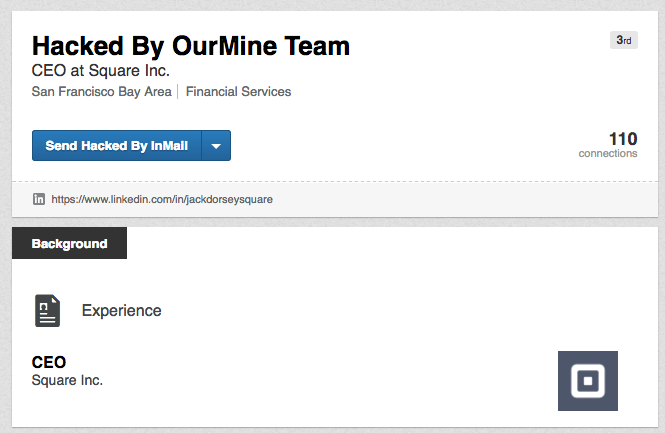
Также хакеры бахвалились тем, что сумели получить доступ к LinkedIn-аккаунту руководителя Twitter и Square Джека Дорси, но представители Square опровергли эту информацию, сообщив, что это фальшивая страница.


Журналисты Motherboard сумели пообщаться с одним из членов OurMine Team, и он заверил, что для взломов использовались 0-day уязвимости и эксплоиты, а утекшая база паролей LinkedIn вообще не при чем. Однако какие-либо детали атаки хакеры отказались раскрывать наотрез. Говоря о своих мотивах, хакеры сообщили, что просто пытались привлечь внимание к проблемам безопасности:

«Мы возвращаем им [жертвам] аккаунты. Мы просто учим их, как обезопасить свои учтенные записи, а потом высылаем новые пароли от аккаунтов. Мы даем им новые пароли и выбор – серьезнее относиться к безопасности».

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru