



Утечка данных LinkedIn позволила взломать аккаунты известных людей

Утечка данных LinkedIn позволила взломать аккаунты известных людей

Утечка данных LinkedIn позволила взломать аккаунты известных людей

Группа хакеров OurMine Team заявляет, что им удалось взломать аккаунты основателя Twitter Биза Стоуна, создателя Minecraft Маркуса Перссона, актёра Сойера Хартмана, поп-звезды Дэвида Чой и других известных людей. Всё, что объединяет жертв этих взломов – тот факт, что все они имели аккаунты в LinkedIn.

Журналисты издания Vice Motherboard сообщают, что серия странных взломов определенно имеет «общий знаменатель». Пока неясно, как именно злоумышленники сумели получить доступ к аккаунтам знаменитостей, но журналисты утверждают, что ряд косвенных улик указывает на то, что здесь не обошлось без недавней утечки данных LinkedIn.

Напомню, что на прошлой неделе стало известно, что хакер Peace_of_mind продает в даркнете 117 млн паролей LinkedIn, причем эти данные похитили с серверов компании еще в 2012 году. Судя по всему, четыре года тому назад представители LinkedIn решили умолчать о реальном ущербе, нанесенном хакерами, и не стали сбрасывать пароли всем пользователям сервиса. В итоге старая утечка данных ударила по LinkedIn с новой силой. «Вы сможете получить доступ и к другой хрени», — пишет Peace_of_mind в своем рекламной объявлении. Похоже, хакер оказался недалек от истины, сообщает xakep.ru.

Как именно группа OurMine Team осуществила взлом – неясно. К примеру, в случае Биза Стоуна взлом подтвержден официально, и сообщается, что злоумышленники получили доступ не к самому Twitter-аккаунту, но к некому «сервису, который имеет доступ к Twitter-аккаунту и может создавать посты».  Так как от имени Стоуна хакеры опубликовали запись, сопровождавшуюся короткой ссылкой LinkedIn, можно предположить, что взломан был именно LinkedIn аккаунт предпринимателя. Если учетные записи Стоуна в LinkedIn и Twitter были связаны, то любой его пост в LinkedIn автоматически публиковался в Twitter.

Взлом Перссона, Хартмана и Чой, похоже, был сложнее. В этих случаях злоумышленники скомпрометировали не один сервис, а сразу несколько, но все они тоже были связаны с LinkedIn-аккаунтами жертв.

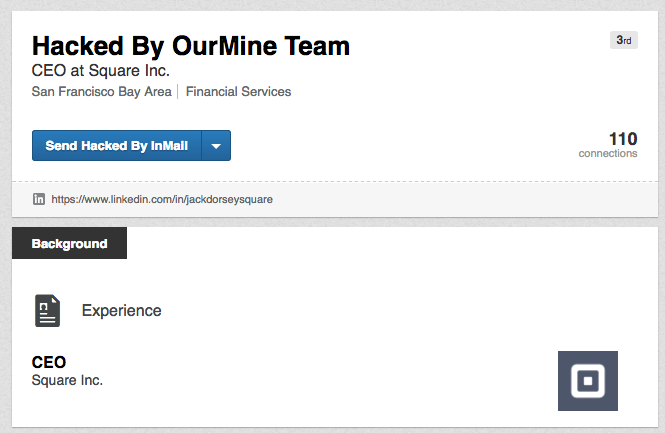
Также хакеры бахвалились тем, что сумели получить доступ к LinkedIn-аккаунту руководителя Twitter и Square Джека Дорси, но представители Square опровергли эту информацию, сообщив, что это фальшивая страница.


Журналисты Motherboard сумели пообщаться с одним из членов OurMine Team, и он заверил, что для взломов использовались 0-day уязвимости и эксплоиты, а утекшая база паролей LinkedIn вообще не при чем. Однако какие-либо детали атаки хакеры отказались раскрывать наотрез. Говоря о своих мотивах, хакеры сообщили, что просто пытались привлечь внимание к проблемам безопасности:

«Мы возвращаем им [жертвам] аккаунты. Мы просто учим их, как обезопасить свои учтенные записи, а потом высылаем новые пароли от аккаунтов. Мы даем им новые пароли и выбор – серьезнее относиться к безопасности».

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru