



К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

Для взлома сайтов на основе WordPress злоумышленники используют уязвимости не в самой системе управления контентом, а в её плагинах. Такой вывод сделали специалисты компании Sucuri, проанализировав 11485 взломанных сайтов. WordPress остаётся наиболее часто взламываемой системой управления контентом.

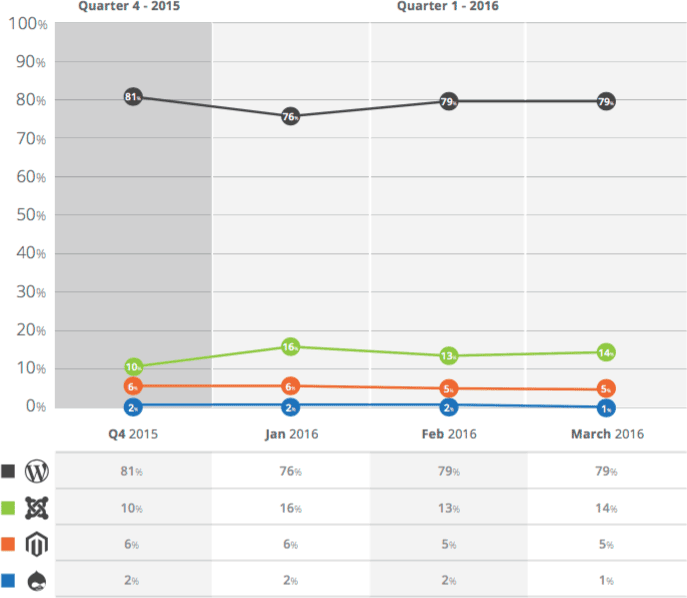
В наборе данных Sucuri на неё приходятся 78 процентов взломов. Второе место занимает Joomla с 14 процентами. На 5 процентах взломанных сайтов используется Magento, популярный движок для построения интернет-магазинов. Два процента взломов пришлись на сайты c Drupal.


pl-graph


Причина частых взломов WordPress — его популярность, а не плохая защищённость. Как раз с защищённостью у этого движка всё в порядке: разработчики оперативно устраняют дыры, а пользователи регулярно устанавливают обновления. В результате ни один из инцидентов, проанализированных специалистами Sucuri, не был связан с уязвимостями в самом WordPress.

Свежая версия софта установлена на 44 процентах сайтов с WordPress. Это совсем не мало: для сравнения, 85 процентов сайтов на Joomla и 81 процент сайтов на Drupal используют устаревшее и уязвимое программное обеспечение. Сайты с Magento и вовсе почти никогда не обновляются. Специалисты Sucuri обнаружили актуальную версию движка лишь на трёх процентах сайтов с Magento, пишет xakep.ru.

Причиной взлома сайта на базе WordPress почти всегда становится уязвимость в одном из плагинов. Особенно коварны плагины, встроенные непосредственно в тему оформления. Их нельзя обновить стандартными средствами WordPress, пока соответствующие исправления не будут внесены и в плагин, и в тему. Это случается реже, чем хотелось бы.


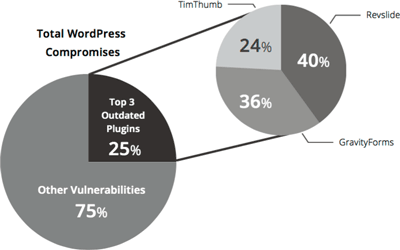
plugins


Каждый четвёртый взлом WordPress связан с уязвимостями в трёх плагинах: RevSlider, GravityForms и TimThumb. GravityForms упрощает создание форм, TimThumb служит для редактирования изображений, а RevSlider помогает создавать интерактивные галереи. Разработчики всех трёх плагинов давно внесли исправления. GravityForms и RevSlider обновились год назад, а TinThumb избавился от дыр целых четыре года назад. Тем не менее, владельцы многих сайтов не либо не смогли, либо не захотели устанавливать обновления.

В большинстве случаев взлом сайта на базе WordPress, Joomla и Drupal ведёт к засорению страниц оптимизаторским спамом или внедрению экспойт-кита, устанавливающего вредоносные программы на компьютеры посетителей. Magento ломают для кражи данных кредитных карт.

Бывают и более тяжёлые случаи. В апреле RevSlider упоминали в новостях в связи с «панамскими документами». Специалисты не исключают, что сведения об офшорах политиков и бизнесменов утекли через дыру именно в этом плагине.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru