



В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

Исследователи безопасности из группы Zero , созданной компанией Google для предотвращения атак, совершаемых с использованием ранее неизвестных уязвимостей, раскрыли информацию о критической уязвимости (CVE-2016-2208) в антивирусном ПО Symantec.

При проверке специально оформленных файлов в формате "PE" можно инициировать переполнение буфера и организовать выполнение кода в системе. Так как антивирусное ПО Symantec работает в фоне и автоматически выполняет проверку поступающих файлов, атака может быть совершена незаметно для пользователя при получении файла по электронной почте или при открытии специального сайта. В Linux и OS X атакующий может выполнить свой код с правами root. В Windows движок сканирования файлов Symantec работает на уровне ядра, что позволяет выполнить код с правами ядра на уровне защиты ring0, сообщает opennet.ru.

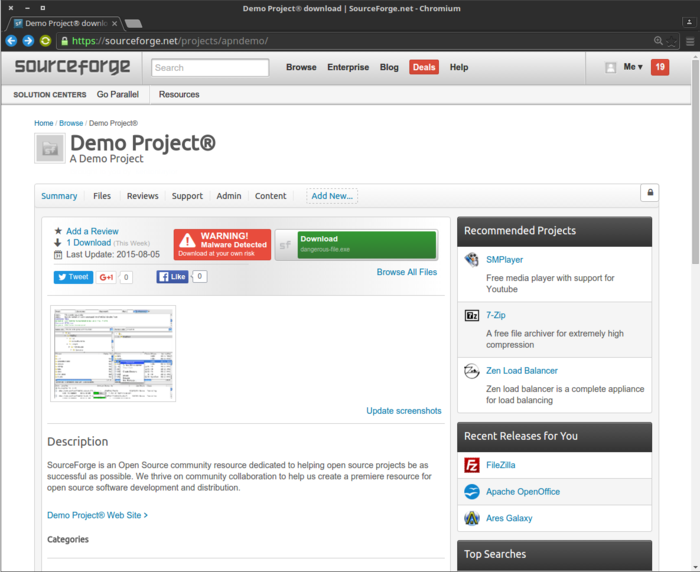
Тем временем, хостинг свободных проектов SourceForge объявил о внедрении системы автоматической проверки вредоносного кода и adware в файлах, загружаемых пользователями сервиса. При выявлении проблем, рядом с файлом выводится специальное предупреждение. Проверка организована с использованием проприетарных продуктов Bitdefender и ESET, в которых ранее находили похожие на Symantec Antivirus уязвимости.


Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru