



В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

Исследователи безопасности из группы Zero , созданной компанией Google для предотвращения атак, совершаемых с использованием ранее неизвестных уязвимостей, раскрыли информацию о критической уязвимости (CVE-2016-2208) в антивирусном ПО Symantec.

При проверке специально оформленных файлов в формате "PE" можно инициировать переполнение буфера и организовать выполнение кода в системе. Так как антивирусное ПО Symantec работает в фоне и автоматически выполняет проверку поступающих файлов, атака может быть совершена незаметно для пользователя при получении файла по электронной почте или при открытии специального сайта. В Linux и OS X атакующий может выполнить свой код с правами root. В Windows движок сканирования файлов Symantec работает на уровне ядра, что позволяет выполнить код с правами ядра на уровне защиты ring0, сообщает opennet.ru.

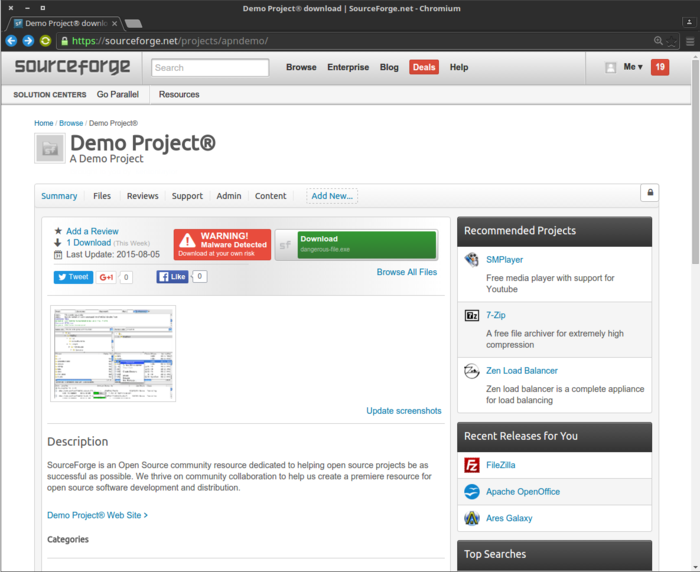
Тем временем, хостинг свободных проектов SourceForge объявил о внедрении системы автоматической проверки вредоносного кода и adware в файлах, загружаемых пользователями сервиса. При выявлении проблем, рядом с файлом выводится специальное предупреждение. Проверка организована с использованием проприетарных продуктов Bitdefender и ESET, в которых ранее находили похожие на Symantec Antivirus уязвимости.


Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru