



ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

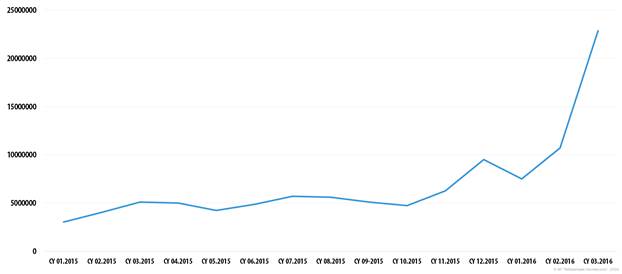
В начале 2016 года резко выросло количество вредоносного спама, однако в целом объем нежелательных писем продолжает сокращаться. Так, в марте защитные решения «Лаборатории Касперского» предотвратили свыше 22 млн попыток заражения пользователей вредоносными вложениями, что более чем в 4 раза превышает среднемесячное значение предыдущего года.

Таковы итоги анализа спам-активности в первом квартале. Отчасти этот рост объясняется повышением активности программ-вымогателей, которые часто распространяются именно с помощью спама. Кроме того, в большинство браузеров уже добавлена защита от посещения зараженных и фишинговых сайтов, в то время как почтовые клиенты по-прежнему не настолько безопасны, а значит, через них заражать пользователей гораздо проще и удобнее.


Количество срабатываний почтового компонента антивируса у клиентов «Лаборатории Касперского» в I квартале 2016 г.


«Подтверждаются наши давние прогнозы о постепенной криминализации спама, повышении его опасности вместе со снижением его общей доли в почте. Мошенники используют разные методы, чтобы заставить пользователей потерять бдительность и открыть вредоносное письмо. Разнообразие языков, социальная инженерия, огромное количество различных типов вложений, полностью меняющийся текст в рамках одной рассылки, подделка сообщений под уведомления от крупных авторитетных организаций и сервисов — все это выводит спам на новый уровень опасности», — предупреждает Дарья Лосева, спам-аналитик «Лаборатории Касперского».

В связи с участившимися терактами в странах Европы и Азии терроризм стал в первом квартале одной из основных тем нежелательных сообщений. Злоумышленники распространяли письма, якобы содержащие вложение с информацией о том, как своевременно обнаруживать взрывные устройства. На самом деле в письме находился зловред, использующийся для кражи персональных данных, организации DDoS-атак и установки вредоносного ПО.

Вдобавок к появлению новых тем в нежелательных письмах наблюдается тенденция к сокращению их размера. В январе-марте сообщения, объем которых не превышает 2 Кб, перешагнули планку в 80% от всего объема спама. Например, «нигерийские» мошенники раньше в основном сочиняли длинные и убедительные истории, нередко в качестве доказательства приводя ссылки на статьи из известных СМИ, а теперь все чаще рассылают короткие послания с предложением выйти на связь и узнать подробности.

Всего в первом квартале доля спама в общемировом почтовом трафике составила 56%, а в российском почти 62%. При этом нежелательных писем, исходящих из России, стало меньше. Если по итогам прошлого года наша страна заняла по этому показателю второе место, то в начале этого спустилась на седьмую позицию.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru