



ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

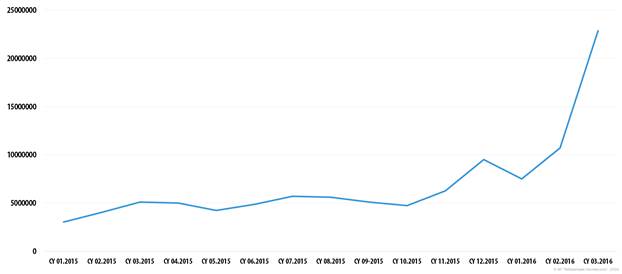
В начале 2016 года резко выросло количество вредоносного спама, однако в целом объем нежелательных писем продолжает сокращаться. Так, в марте защитные решения «Лаборатории Касперского» предотвратили свыше 22 млн попыток заражения пользователей вредоносными вложениями, что более чем в 4 раза превышает среднемесячное значение предыдущего года.

Таковы итоги анализа спам-активности в первом квартале. Отчасти этот рост объясняется повышением активности программ-вымогателей, которые часто распространяются именно с помощью спама. Кроме того, в большинство браузеров уже добавлена защита от посещения зараженных и фишинговых сайтов, в то время как почтовые клиенты по-прежнему не настолько безопасны, а значит, через них заражать пользователей гораздо проще и удобнее.


Количество срабатываний почтового компонента антивируса у клиентов «Лаборатории Касперского» в I квартале 2016 г.


«Подтверждаются наши давние прогнозы о постепенной криминализации спама, повышении его опасности вместе со снижением его общей доли в почте. Мошенники используют разные методы, чтобы заставить пользователей потерять бдительность и открыть вредоносное письмо. Разнообразие языков, социальная инженерия, огромное количество различных типов вложений, полностью меняющийся текст в рамках одной рассылки, подделка сообщений под уведомления от крупных авторитетных организаций и сервисов — все это выводит спам на новый уровень опасности», — предупреждает Дарья Лосева, спам-аналитик «Лаборатории Касперского».

В связи с участившимися терактами в странах Европы и Азии терроризм стал в первом квартале одной из основных тем нежелательных сообщений. Злоумышленники распространяли письма, якобы содержащие вложение с информацией о том, как своевременно обнаруживать взрывные устройства. На самом деле в письме находился зловред, использующийся для кражи персональных данных, организации DDoS-атак и установки вредоносного ПО.

Вдобавок к появлению новых тем в нежелательных письмах наблюдается тенденция к сокращению их размера. В январе-марте сообщения, объем которых не превышает 2 Кб, перешагнули планку в 80% от всего объема спама. Например, «нигерийские» мошенники раньше в основном сочиняли длинные и убедительные истории, нередко в качестве доказательства приводя ссылки на статьи из известных СМИ, а теперь все чаще рассылают короткие послания с предложением выйти на связь и узнать подробности.

Всего в первом квартале доля спама в общемировом почтовом трафике составила 56%, а в российском почти 62%. При этом нежелательных писем, исходящих из России, стало меньше. Если по итогам прошлого года наша страна заняла по этому показателю второе место, то в начале этого спустилась на седьмую позицию.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru