



Искусственный интеллект IBM Watson будет бороться с киберпреступностью

Искусственный интеллект IBM Watson будет бороться с киберпреступностью

Искусственный интеллект IBM Watson будет бороться с киберпреступностью

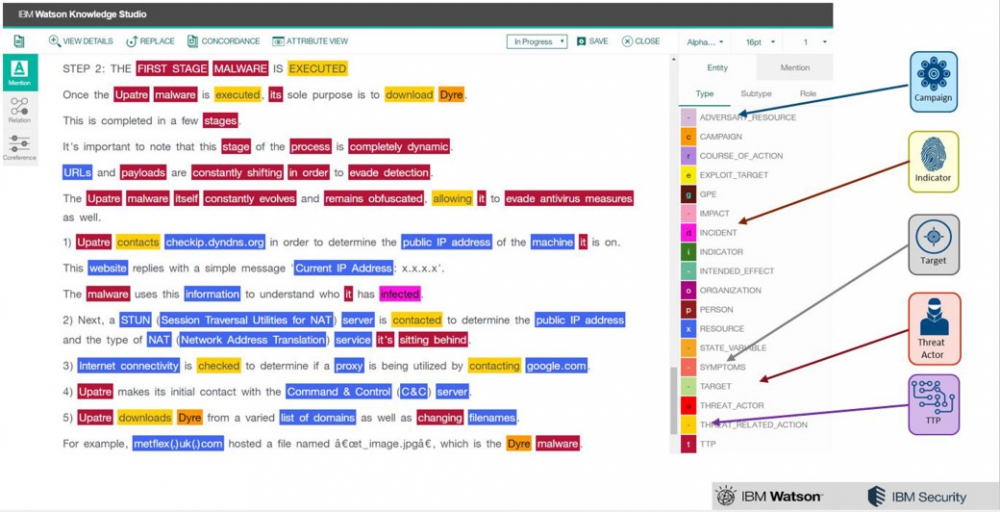
Корпорация IBM объявила, что приспособит самообучающийся суперкомпьютер Watson, способный работать с информацией на естественном языке, для использования в сфере информационной безопасности. Обучение машины уже началось. В данном случае слово «обучение» использовано в самом прямом смысле.

Речь не идёт о программировании. Чтобы освоить незнакомую область знаний, Watson придётся много читать. Специалисты IBM и исследователи из восьми американских университетов планируют скормить самообучающейся системе содержимое библиотеки X-Force, которая содержит материалы, охватывающие два десятилетия исследований в сфере информационной безопасности, подробную информация о восьми миллионах спамерских и фишинговых атак и описания ста с лишним тысяч уязвимостей, передает xakep.ru.

На первых порах документы для Watson будут подбирать и размечать вручную, но затем машина станет справляться с этой задачей без помощи людей. На это в IBM и рассчитывают. Предполагается, что после завершения обучения Watson будет оперативно собирать и сопоставлять общедоступные сведения о новых угрозах, в том числе информационные бюллетени, статьи, отчёты компаний, видео, даже публикации в блогах. Он будет в курсе всего, что происходит, и за счёт этого сможет самостоятельно опознавать проблемы и предлагать рекомендации по их решению.


IBM Watson Cybersecurity Training_5.5.16


В IBM исходят из предположения, что поток информации об угрозах если ещё не превысил человеческие возможности, то непременно это сделает. Национальная база данных по уязвимостям уже сейчас содержит более 75 тысяч записей и быстро растёт. Каждый год публикуется порядка десяти тысяч исследовательских работ, так или иначе связанных с информационной безопасностью, и более 60 тысяч постов в блогах по той же теме. Watson способен переварить их все. Люди — нет.

Умение Watson работать с неструктурированной информацией и сведениями, изложенными на естественном языке, будет сочетаться с более традиционными методами анализа больших данных. Система будет замечать аномалии, указывающие на атаки, выявлять скрытые закономерности и прослеживать связи между различными документами. Кроме того, в Watson встроены мощные средства визуализации. Специалистам по информационной безопасности они тоже не помешают.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru