11 мая 2016 года стало известно, что Палата представителей (нижняя палата Конгресса США) все чаще подвергается направленным атакам со стороны неизвестных хакеров. В частности, злоумышленники рассылают сотрудникам конгресса вымогательское ПО, используя для этого Gmail, YahooMail и другие популярные почтовые сервисы.
Понаблюдав за ситуацией, Служба информационной безопасности Конгресса приняла решение заблокировать использование почты Yahoo, так как этот сервис показал себя самым ненадежным и пропустил наиболее число шифровальщиков к адресатам.
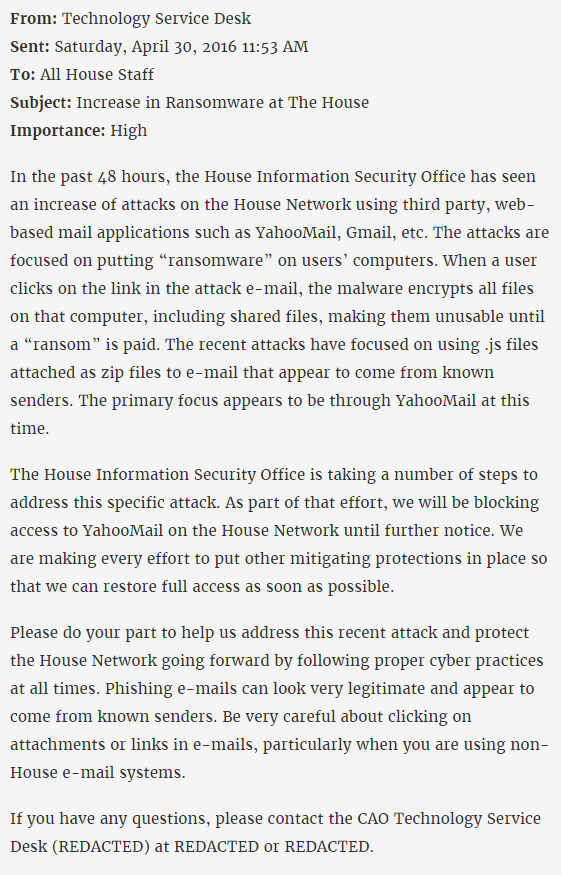
В распоряжении журналистов Gizmodo оказалось письмо, датированное 30 апреля 2016 года. Послание было разослано всем служащим Конгресса США и написано оно сотрудниками IT-департамента. В тексте сообщается, что в последние 48 часов сотрудники IT-департамента Конгресса заметили значительный прирост атак, направленных на распространение вымогательского ПО. Злоумышленники использовали сторонние почтовые приложения (YahooMail, Gmail и так далее) для распространения вредоносных писем, стремясь заразить служащих Палаты представителей шифровальщиками,
Неизвестные хакеры действовали по классической схеме: во вложениях содержались ZIP-архивы, внутри которых скрывался вредоносный JavaScript. IT-отдел отмечает, что рассылка осуществлялась преимущественно посредством YahooMail, который также пропустил наибольшее количество вредоносных писем, не заметив в них никакой угрозы.
Журналисты Gizmodo, ссылаясь на собственный источник, пишут, что как минимум в одном случае атака удалась, и шифровальщик проник на машину сотрудника Конгресса. IT-департамент успел отреагировать вовремя: ПК удаленно отключили менее чем через 20 минут после заражения, а затем очистили от малвари.
«Служба информационной безопасности Конгресса предпринимает ряд шагов для борьбы с этим видом атак», — гласит письмо. — «В частности, мы заблокировали доступ к YahooMail из сети Конгресса до получения дальнейших указаний. Мы делаем все возможное, чтобы настроить другие средства защиты, что поможет нам восстановить доступ в кратчайшие сроки».
Представители компании Yahoo, с которыми связались журналисты, подтвердили, что почтовый сервис компании действительно «забанили» в Конгрессе:
«Мы относимся к безопасности наших пользователей очень серьезно и тесно сотрудничаем со Службой информационной безопасности Конгресса, стремясь удостовериться в том, что они обладают всеми нужными решениями для защиты своих аккаунтов».
Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.
Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.
По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.
Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.
Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.
Что ж, Sony снова получила повод проверить защиту.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.