



Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Начало 2016 года ознаменовалось бурным ростом числа и разнообразия программ-шифровальщиков. Согласно анализу киберугроз «Лаборатории Касперского», в первом квартале было обнаружено на 14% больше новых модификаций этого вида троянцев, чем в предыдущем.

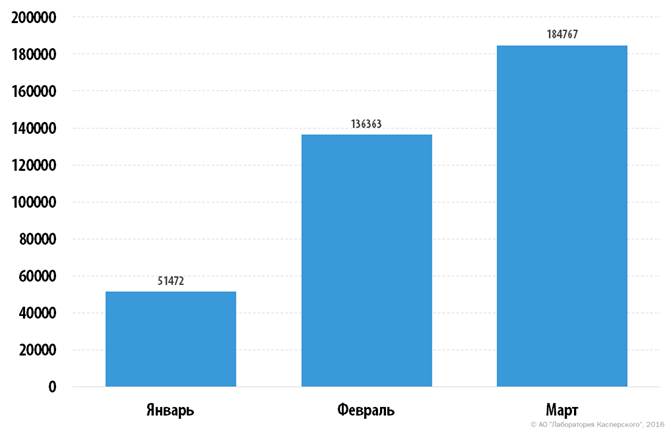
Кроме этого появилось девять новых семейств — почти столько же, сколько за прошлые 12 месяцев. В январе-марте с шифровальщиками столкнулось примерно в два раза больше пользователей, чем за весь 2015 год.


Количество уникальных пользователей, атакованных шифровальщиками в первом квартале 2016 г.


«Одна из причин популярности шифровальщиков заключается в простоте бизнес-модели, используемой киберпреступниками. Если зловреду удается проникнуть в систему, то шансов избавиться от него, не потеряв при этом личные данные, практически не остается. Мошенникам также играет на руку то, что они получают выкуп в биткойнах. Это означает, что оплата происходит анонимно и ее почти невозможно отследить. Более того, уже появился термин RaaS — Ransomware-as-a-Service. По этой схеме злоумышленники предлагают платить за распространение троянца, обещая за это процент от полученных денег», — рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».

Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, продолжает расти и количество мобильных зловредов: в первом квартале было зарегистрировано почти в 14 раз больше вредоносных приложений, чем в предыдущем аналогичном периоде. Россия традиционно остается в первой тройке стран по степени распространенности мобильных банковских троянцев.

Что касается попыток заражения компьютеров пользователей с целью опустошения счетов в системах онлайн-банкинга, то в целом по миру их число снижается, а в России, наоборот, растет. Наша страна заняла пятое место по числу жертв финансового вредоносного ПО, хотя по итогам прошлого года не вошла по этому показателю даже в десятку.

Всего в январе-марте решения «Лаборатории Касперского» отразили более 228 миллионов атак, из которых 8% было проведено с интернет-ресурсов, размещенных в России, — эта цифра практически не изменилась по сравнению с последними месяцами 2015 года.

Также Россия остается лидером рейтинга стран с наиболее высокой степенью риска столкновения с веб-угрозами – здесь попыткам интернет-атак подверглись устройства 36% пользователей». 

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru