



Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

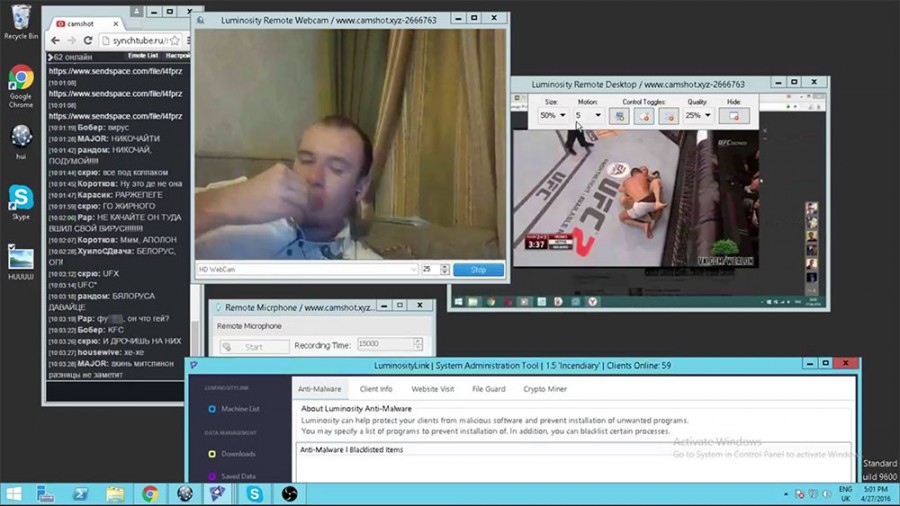
Один из пользователей «Двача» превратил в шоу наблюдение за людьми через веб-камеры их взломанных компьютеров, транслируя происходящее через YouTube. Трансляции двачер в течение нескольких дней организует на специальном сервисе Synchtube, комбинирующем в себе видео с YouTube, чат и систему пожертвований.

Судя по видео, он обладает доступом к нескольким сотням пользователей (большинство из России) через систему LuminosityLink, официально предназначенную для удалённого администрирования компьютерных сетей.

При помощи LuminosityLink хакер удалённо включает веб-камеры на устройствах, записывает звук с микрофона и фактически имеет полный доступ к компьютеру. В трансляциях он развлекается, открывая в браузерах пользователей гей-порно, пока те смотрят на экран, или демонстрируя страницу во «ВКонтакте», после чего в личные сообщения жертвы набегают другие двачеры.


Иногда хакер включает музыку через «ВКонтакте». В одном из случаев он таким образом специально разбудил владельца компьютера. В фоновом режиме LuminosityLink периодически делает снимки с веб-камер заражённых компьютеров, что позволяет хакеру быстро следить за интересными по его мнению жертвами, пишет osint24.livejournal.com.

Большинство пользователей в течение продолжительного времени, что хакер управляет компьютером на их глазах, практически никак не реагируют — по всей видимости, не понимают, что происходит. Многие просто запускают антивирус: в ряде случаев после включения «Антивируса Касперского» хакер терял доступ к компьютеру, иные просто отключают интернет.

По его словам, не все пользователи реагируют так спокойно: однажды владелец взломанного компьютера вызвал полицию. Включать антивирусы хакер поначалу не мешал, однако затем занёс ряд названий в список запрещённых к запуску программ.

Как именно был получен доступ к компьютерам, хакер не раскрывает. Зрители отмечали, что на большинстве из компьютеров была установлена программа MediaGet — бесплатная утилита для скачивания видео из интернета. В анонсе своего шоу на «Дваче» автор трансляций советует не скачивать подобные приложения: через 90% таких программ распространяются вирусы.

В течение 26 и 27 апреля хакер провёл три трансляции на своём аккаунте в YouTube (все подчищено) и Вконтакте, однако в последней трансляции заявил, что администрация видеохостинга периодически блокирует его аккаунты.

Кто ведёт трансляции, точно неизвестно: судя по времени на компьютере хакера, он живёт в часовой зоне МСК-5, хотя и мог выставить время специально. Во время стримов он несколько раз обращал особое внимание на пользователей из Белоруссии, а также говорил о «картофельном интернете».

Ряд зрителей упоминал некоего Дмитрия Шалашова: вероятно, речь идёт о хакере, в течение нескольких лет публикующем в YouTube видеообзоры специализированных утилит и различные советы по проведению атак. Голос Шалашова в этих видео похож на голос автора трансляций. На его странице во «ВКонтакте» в качестве места проживания указана Москва.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru