



Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

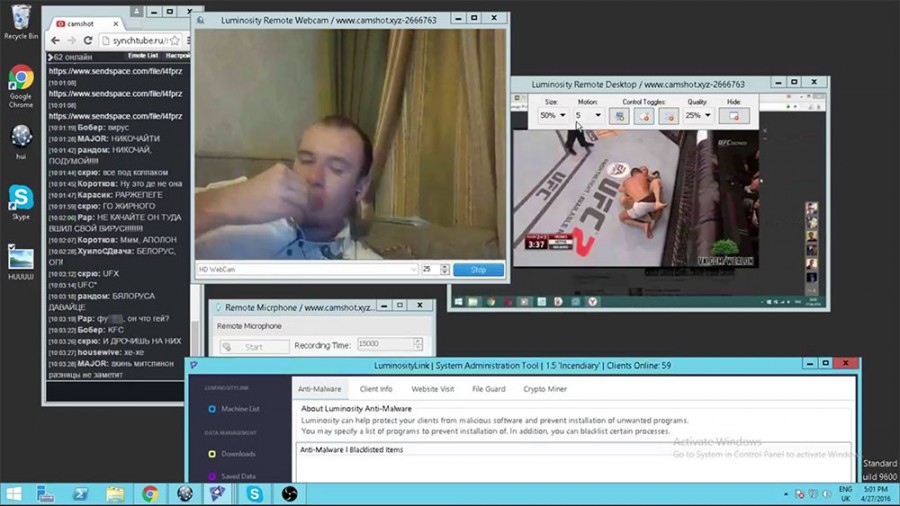
Один из пользователей «Двача» превратил в шоу наблюдение за людьми через веб-камеры их взломанных компьютеров, транслируя происходящее через YouTube. Трансляции двачер в течение нескольких дней организует на специальном сервисе Synchtube, комбинирующем в себе видео с YouTube, чат и систему пожертвований.

Судя по видео, он обладает доступом к нескольким сотням пользователей (большинство из России) через систему LuminosityLink, официально предназначенную для удалённого администрирования компьютерных сетей.

При помощи LuminosityLink хакер удалённо включает веб-камеры на устройствах, записывает звук с микрофона и фактически имеет полный доступ к компьютеру. В трансляциях он развлекается, открывая в браузерах пользователей гей-порно, пока те смотрят на экран, или демонстрируя страницу во «ВКонтакте», после чего в личные сообщения жертвы набегают другие двачеры.


Иногда хакер включает музыку через «ВКонтакте». В одном из случаев он таким образом специально разбудил владельца компьютера. В фоновом режиме LuminosityLink периодически делает снимки с веб-камер заражённых компьютеров, что позволяет хакеру быстро следить за интересными по его мнению жертвами, пишет osint24.livejournal.com.

Большинство пользователей в течение продолжительного времени, что хакер управляет компьютером на их глазах, практически никак не реагируют — по всей видимости, не понимают, что происходит. Многие просто запускают антивирус: в ряде случаев после включения «Антивируса Касперского» хакер терял доступ к компьютеру, иные просто отключают интернет.

По его словам, не все пользователи реагируют так спокойно: однажды владелец взломанного компьютера вызвал полицию. Включать антивирусы хакер поначалу не мешал, однако затем занёс ряд названий в список запрещённых к запуску программ.

Как именно был получен доступ к компьютерам, хакер не раскрывает. Зрители отмечали, что на большинстве из компьютеров была установлена программа MediaGet — бесплатная утилита для скачивания видео из интернета. В анонсе своего шоу на «Дваче» автор трансляций советует не скачивать подобные приложения: через 90% таких программ распространяются вирусы.

В течение 26 и 27 апреля хакер провёл три трансляции на своём аккаунте в YouTube (все подчищено) и Вконтакте, однако в последней трансляции заявил, что администрация видеохостинга периодически блокирует его аккаунты.

Кто ведёт трансляции, точно неизвестно: судя по времени на компьютере хакера, он живёт в часовой зоне МСК-5, хотя и мог выставить время специально. Во время стримов он несколько раз обращал особое внимание на пользователей из Белоруссии, а также говорил о «картофельном интернете».

Ряд зрителей упоминал некоего Дмитрия Шалашова: вероятно, речь идёт о хакере, в течение нескольких лет публикующем в YouTube видеообзоры специализированных утилит и различные советы по проведению атак. Голос Шалашова в этих видео похож на голос автора трансляций. На его странице во «ВКонтакте» в качестве места проживания указана Москва.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru