



Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Стремясь оградить пользователей от вреда, причиняемого программами-шифровальщиками, «Лаборатория Касперского» разработала бесплатную утилиту, возвращающую доступ к файлам, пострадавшим от зловреда CryptXXX. Расшифровать ценные файлы с помощью этой технологии можно в том случае, если у пользователя осталась (например, на внешнем носителе) оригинальная версия хотя бы одного файла из числа тех, что были «обработаны» CryptXXX.

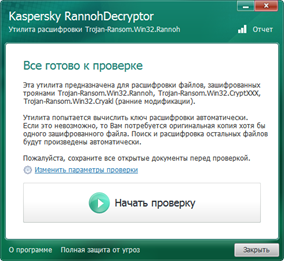
Скачать утилиту, получившую название Kaspersky RannohDecryptor, можно на сайте «Лаборатории Касперского».


Интерфейс утилиты Kaspersky RannohDecryptor


Шифровальщик-вымогатель CryptXXX атакует пользователей Windows. Зловред распространяется через веб-страницы, содержащие набор эксплойтов Angler. Зашифрованные CryptXXX файлы имеют соответствующее расширение .crypt. В случае столкновения с этой вредоносной программой пользователи получают сообщение о том, что их данные зашифрованы с помощью сильного алгоритма шифрования RSA-4096, и для восстановления доступа к ним они должны заплатить выкуп в биткойнах.   

«В киберпространстве сейчас активно более 30 семейств шифровальщиков-вымогателей, и использовать для борьбы с ними универсальный подход, к сожалению, невозможно. Однако в случае с CryptXXX заявленный в нем устойчивый к декодированию алгоритм шифрования RSA-4096 оказался простым бахвальством со стороны злоумышленников, поэтому вернуть доступ к зараженным файлам можно довольно легко. И поможет в этом пользователям наша бесплатная утилита», – отметил Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского», разработчик утилиты Kaspersky RannohDecryptor.  

Все продукты «Лаборатории Касперского» распознают угрозу как Trojan-Ransom.Win32.CryptXXX, а также детектируют распространяющий ее набор эксплойтов с вердиктами HEUR:Exploit.SWF.Agent.gen, PDM:Exploit.Win32.Generic, HEUR:Exploit.Script.Generic. Пользователям решений «Лаборатории Касперского» заражение шифровальщиком CryptXXX не грозит благодаря технологии автоматической защиты от эксплойтов, реализованной в продуктах компании. Вместе с тем пользователям не стоит пренебрегать созданием резервных копий важных для них файлов, а также следует регулярно обновлять свои операционные системы и браузеры, чтобы закрыть уязвимости, через которые на устройство попадают зловреды.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru