



Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Стремясь оградить пользователей от вреда, причиняемого программами-шифровальщиками, «Лаборатория Касперского» разработала бесплатную утилиту, возвращающую доступ к файлам, пострадавшим от зловреда CryptXXX. Расшифровать ценные файлы с помощью этой технологии можно в том случае, если у пользователя осталась (например, на внешнем носителе) оригинальная версия хотя бы одного файла из числа тех, что были «обработаны» CryptXXX.

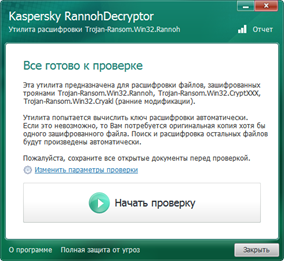
Скачать утилиту, получившую название Kaspersky RannohDecryptor, можно на сайте «Лаборатории Касперского».


Интерфейс утилиты Kaspersky RannohDecryptor


Шифровальщик-вымогатель CryptXXX атакует пользователей Windows. Зловред распространяется через веб-страницы, содержащие набор эксплойтов Angler. Зашифрованные CryptXXX файлы имеют соответствующее расширение .crypt. В случае столкновения с этой вредоносной программой пользователи получают сообщение о том, что их данные зашифрованы с помощью сильного алгоритма шифрования RSA-4096, и для восстановления доступа к ним они должны заплатить выкуп в биткойнах.   

«В киберпространстве сейчас активно более 30 семейств шифровальщиков-вымогателей, и использовать для борьбы с ними универсальный подход, к сожалению, невозможно. Однако в случае с CryptXXX заявленный в нем устойчивый к декодированию алгоритм шифрования RSA-4096 оказался простым бахвальством со стороны злоумышленников, поэтому вернуть доступ к зараженным файлам можно довольно легко. И поможет в этом пользователям наша бесплатная утилита», – отметил Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского», разработчик утилиты Kaspersky RannohDecryptor.  

Все продукты «Лаборатории Касперского» распознают угрозу как Trojan-Ransom.Win32.CryptXXX, а также детектируют распространяющий ее набор эксплойтов с вердиктами HEUR:Exploit.SWF.Agent.gen, PDM:Exploit.Win32.Generic, HEUR:Exploit.Script.Generic. Пользователям решений «Лаборатории Касперского» заражение шифровальщиком CryptXXX не грозит благодаря технологии автоматической защиты от эксплойтов, реализованной в продуктах компании. Вместе с тем пользователям не стоит пренебрегать созданием резервных копий важных для них файлов, а также следует регулярно обновлять свои операционные системы и браузеры, чтобы закрыть уязвимости, через которые на устройство попадают зловреды.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru