



Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

В ходе слушаний в Конгрессе США главный юрисконсульт компании Apple Брюс Сьюелл (Bruce Sewell) сообщил, что власти Китая неоднократно обращались к Apple с требованием предоставить в их распоряжение исходные коды продуктов компании.

В минувший вторник (19 апреля 2016 года), во время дебатов Конгрессе, капитан полиции Чарльз Коэн (Charles Cohen) обвинил Apple в том, что компания раскрыла исходные коды своих решений властям Китая. Коэн не привел не единой фактической улики в подтверждение своих слов, вместо этого он сослался на многочисленные публикации в СМИ.

«Я видел несколько новостных публикаций, в которых говорилось о том, что Apple представила исходные коды iOS китайской стороне», — заявил капитан, не конкретизировав, о каких публикациях идет речь.

К вопросу Коэна присоединились конгрессмены, в очередной раз обеспокоившись тем, что Apple всё-таки могла иметь некий универсальный ключ шифрования, который скрывает от властей США, но предоставила Китаю. Сколь бы смешным ни выглядели эти обвинения, главный юрисконсульт компании ответил на них с максимальной серьезностью. Сьюелл сообщил, что власти Китая действительно предъявляли такие требования и за последние два года неоднократно запрашивали исходные коды продуктов Apple, однако компания всякий раз отвечала отказом, передает xakep.ru.

«Мы не предоставляли исходные коды китайскому правительству. 19 месяцев назад у нас не было ключа [шифрования], который мы затем по-тихому “выбросили”. Эти обвинения беспочвенны», — подвел итог Сьюелл.

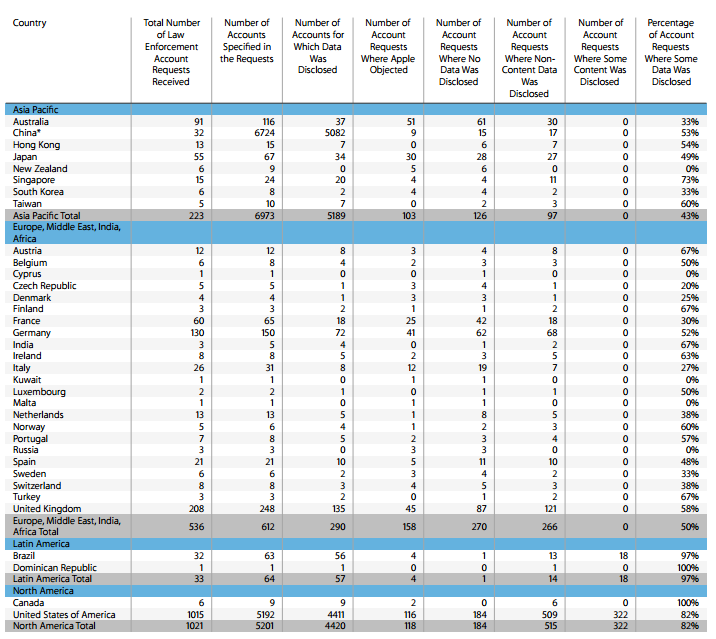
Интересно, что практически одновременно с этим инцидентом в Конгрессе, компания Apple опубликовала свежий отчет о доступности сервисов и данных (transparency report). В документ вошла информация о второй половине 2015 года. За шесть месяцев (с июля по декабрь 2015 года) Apple получила 1021 запрос от правоохранительных органов США и Канады на раскрытие данных о 5201 аккаунта. Но североамериканские власти отнюдь не были лидерами в данном вопросе. Так, за эти полгода Китай направил Apple 32 запроса о 6724 аккаунтах.


2


Согласно отчету, 82% запросов от правоохранительных органов стран Северной Америки были удовлетворены хотя бы частично, то есть компания раскрыла данные о 4420 аккаунтах. Какие именно данные были раскрыты в каждом случае, неизвестно. Это мог быть email, номер телефона или банковской карты, уникальный ID, использующийся для доступа к iCloud или iTunes.

Для стран Европы, Ближнего востока, Индии и Африки были удовлетворены 50% запросов. Китайская сторона получила желаемое в 54% случаев. В отчете отдельно отмечено, что запросы от правоохранительных органов Китая в основном были связаны с расследованиями фишинговых кампаний.

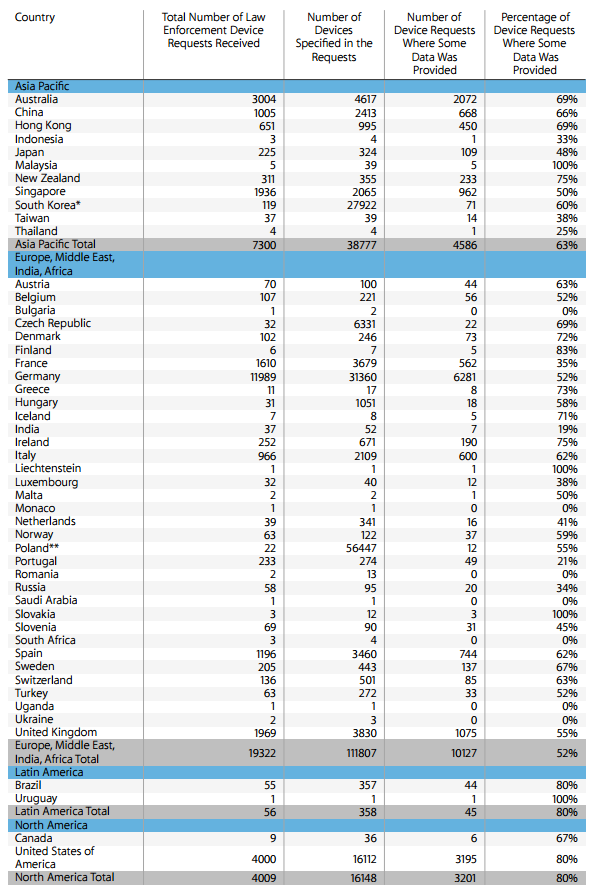
Информацию относительно устройств Apple запрашивали гораздо чаще. Компания поясняет, что такие обращения, чаще всего, связаны с украденными или потерянными гаджетами. То есть компания может предоставить информацию о владельце устройства и его контакты. Устройства считали по уникальным серийным номерам и IMEI.


1

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru