



Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Аналитики компании NTT Group представили ежегодный отчет о киберугрозах (PDF). Документ стал очередным доказательством того, что Adobe Flash пора на покой. Уязвимости в Adobe Flash стали на 36% популярнее у хакеров, по сравнению с предыдущим годом.

Отчет, составленный аналитиками NTT Group, создан при участии Lockheed Martin, Wapack Labs, Recorded Future и Center for Internet Security. В документе суммируются и сравниваются данные последних лет, полученные от двадцати четырех центров безопасности и семи R&D центров. Аналитики обработали более 3,5 квинтиллионов лог-файлов, 6,2 миллиарда атак и данные порядка 8000 клиентов со всего мира, пишет xakep.ru.

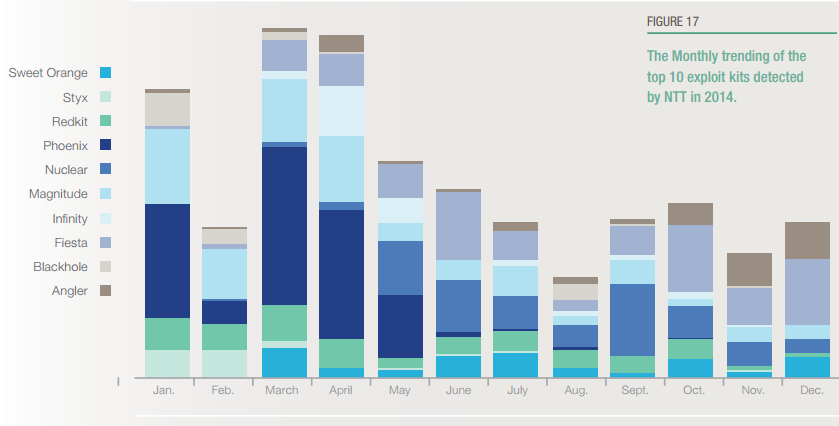
Наряду с другими угрозами, в отчете была подробно рассмотрена деятельность различных эксплоит китов, которые используются для первичного проникновения на компьютеры жертв. Особенно интересна та часть документа, где аналитики приводят статистику, относительно используемых злоумышленниками уязвимостей.


Активность различных эксплоит китов по месяцам

EC


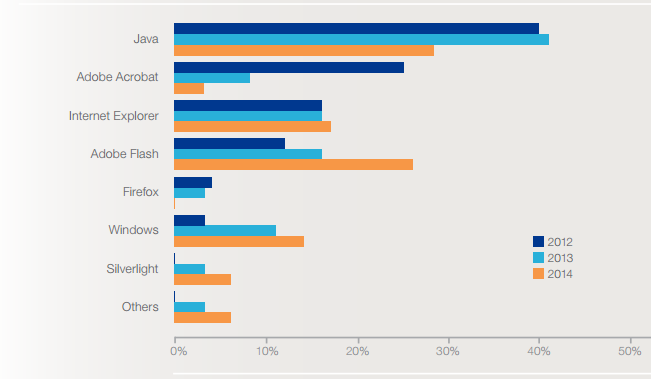
Начиная с 2012 года, наблюдается следующая картина: эксплоит киты все реже используют для атак уязвимости в Adobe Acrobat и Java, тогда как «популярность» Adobe Flash стремительно растет. Также все эти годы злоумышленники продолжают стабильно эксплуатировать баги в Internet Explorer.


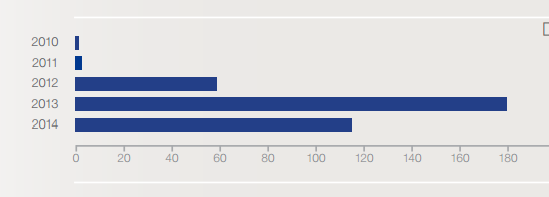
Количество уникальных уязвимостей в составах наборов эксплоитов

1


Более 80% уязвимостей, входящих в состав эксплоит китов, это старые проблемы – их возраст, как правило, достигает пары лет.

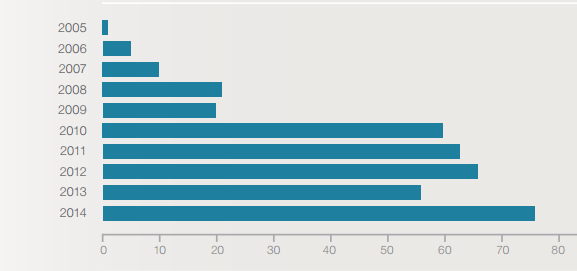
Уже в 2014 году число уязвимостей в Java, используемых злоумышленниками, значительно сократилось, уменьшившись сразу на 36%.


3


Прямо пропорционально падению интереса к Java-багам, у злоумышленников начал расти интерес к уязвимостям в Adobe Flash. Как мы знаем, Flash по сей день является одним из наиболее атакуемых приложений.


2


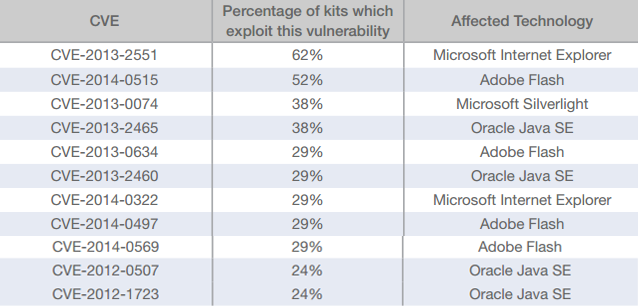
Топ-10 самых популярных уязвимостей, наиболее часто применяемых авторами различных наборов эксплоитов, можно увидеть ниже.


top

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru