



В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

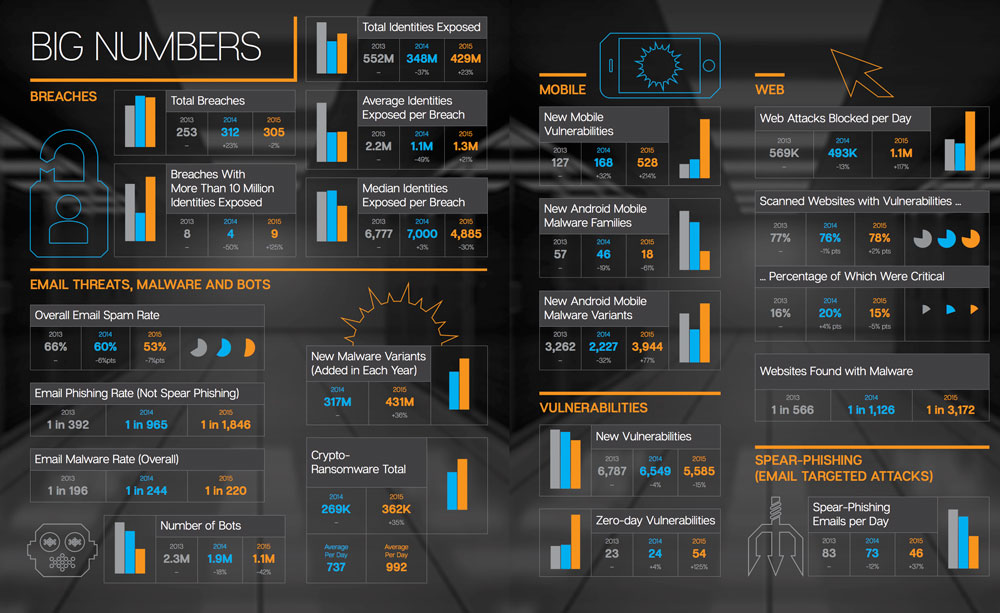
В 2015 году новые уязвимости нулевого дня находили каждую неделю. В результате их количество вдвое превысило показатели 2014 года и достигло рекордного уровня. Причина такого быстрого роста, по-видимому, в том, что поиск уязвимостей нулевого дня постепенно превращается в серьёзный бизнес. Теперь им занимаются не любители, а профессионалы.

Согласно отчёту, который опубликовала компания Symantec, в 2015 году было обнаружено 54 уязвимости нулевого дня. Для сравнения, в 2007 году сообщалось лишь о пятнадцати новых уязвимостях такого рода. В течение следующих пяти лет этот показатель колебался в диапазоне между восемью и четырнадцатью уязвимостями в год.В 2013 году он подскочил до 23, но затем рост снова замедлился. В 2014 году было найдено 24 уязвимости нулевого дня, и эксперты полагали, что в обозримом будущем этот уровень будет сохраняться. Они ошибались.


Сильнее всего ценятся уязвимости нулевого дня, найденные в распространённом программном обеспечении, таком как Internet Explorer или Adobe Flash. В прошлом году, по данным Symantec, на долю Flash приходились четыре из пяти наиболее популярных узявимостей.

Набирает популярность прицельный фишинг (spear phising) — хорошо спланированные фишинговые атаки на определённых людей или организации. Число таких атак, по оценке Symantec, выросло в 2015 году на 55 процентов. При этом массовые фишинговые рассылки постепенно выходят из моды. В прошлом году на их долю приходилось лишь одно из каждых 1846 электронных писем, то есть почти в пять раз меньше, чем два года назад, пишет xakep.ru.

Symantec наблюдает уменьшение распространённости ботнетов. Количество заражённых машин, по оценке компании, сократилось с 2,3 миллионов в 2013 году до 1,1 миллиона в 2015 году. Почти половина из них теперь находится в Китае, но это, скорее, хороший признак: китайских ботов стало больше из-за увеличения количества пользователей быстрого интернета в этой стране.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru