



Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Запутанную мошенническую схему разоблачили специалисты компании Check Point. Хакеры сумели обойти защиту крупнейшего китайского производителя антивирусного ПО — Qihoo 360. Для достижения своей цели злоумышленники использовали подкуп и стеганографию, и в итоге смогли воровать деньги со счетов платежной платформы Alipay, принадлежащей Alibaba Group.

Создать вредоносное ПО для мобильных устройств, пожалуй, проще, чем придумать работающую схему его массового распространения. Неизвестным хакерам из Китая блестяще удалось и то и другое.

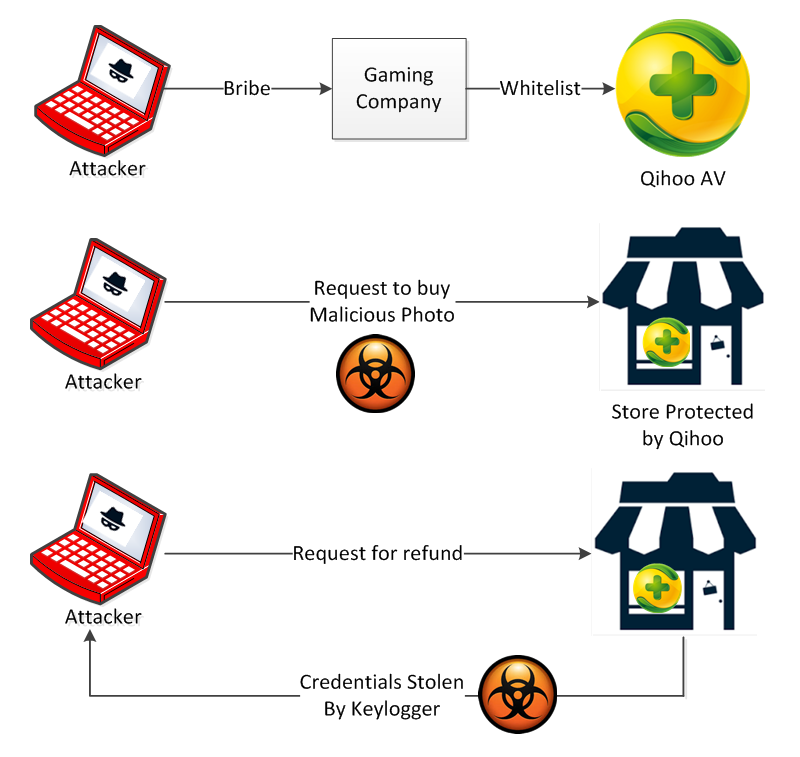
Так как на китайском рынке большой проблемой являются бесплатные антивирусные продукты компании Qihoo 360, злоумышленники сосредоточили усилия на их обходе. Аналитики Check Point пишут, что хакеры подкупили представителей неназванной фирмы-разработчика игр для мобильных платформ. Так как данная фирма существует давно и всегда была на хорошем счету у Qihoo 360, — ее новые приложения попадали в «белые списки» антивирусных продуктов без тщательных проверок, почти автоматически. Именно этой особенностью и воспользовались хакеры, внедрив свой код в легитимное приложение фирмы, сообщает xakep.ru.

Малварь распространялась через сторонние магазины приложений, под видом обычной игры и не вызывала срабатывания антивируса, потому как числилась в списке доверенных. Легко проникая на устройства, вредонос, тем не менее, не атаковал своих жертв, план злоумышленников вообще был куда более глобальным.


Схема атаки

Qihoo


Основной целью хакеров являлись продавцы сайта Taobao.com – китайского аналога Ebay. Тем, кто никогда не сталкивался с Taobao, могут понадобиться дополнительные объяснения относительно работы сайта. Дело в том, что торговая площадка использует весьма оригинальную схему покупки товаров. Чтобы заказать понравившуюся вещь у продавца, пользователь отправляет ему картинку лота через специальный мессенджер AliWangwang. Продавец одобряет сделку, и оплата товара осуществляет через платежную систему Alipay.

Широко распространившаяся малварь рассылала продавцам с Taobao безобидные на первый взгляд картинки товаров, взятые из настоящих магазинов. Злоумышленники применили для данного этапа атаки стеганографию: в изображения был встроен вредоносный код. Когда продавец открывал такую картинку, малварь выполнялась, и на устройство устанавливался кейлоггер. Так как малварь по-прежнему была частью приложения из белого списка, продукты Qihoo 360 игнорировали атаку, не обращая внимания на кейлоггер, притаившийся в коде изображений.

Чтобы заставить продавца залогиниться в Alipay, вскоре после установки кейлоггера, злоумышленники инициировали процедуру возврата средств. Как только жертва вводила учетные данные своего аккаунта Alipay, они тут же перехватывались кейлоггером и попадали в руки атакующих. Затем злоумышленники выводили все средства со скомпрометированного счета.

В заключение специалисты Check Point пишут, что данный случай – яркая иллюстрация того, что даже примитивная малварь может обойти надежные системы защиты, если дать взятку нужному человеку. Эксперты в очередной раз рекомендуют устанавливать приложения только из официальных магазинов, и называют практику добавления программ в «белые списки» весьма спорной.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru