



Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Исследователи из Амстердамского свободного университета обнаружили, что двухфакторную аутентификацию можно обойти, если у жертвы есть смартфон с Android или iOS. Проблема кроется в автоматической синхронизации устройств, которую обеспечивают сервисы Google и Apple.

Двухфакторная аутентификация требует подтверждать права доступа по двум независимым каналам. Чаще всего она выглядит так: сначала пользователь вводит пароль, а затем сообщает одноразовый код, полученный по SMS. Такой метод заметно надёжнее, чем обычная проверка пароля.

Чтобы обойти двухфакторную аутентификацию, злоумышленнику нужно не только узнать пароль, но и оперативно перехватить одноразовый код доступа. Исследователи из Нидерландов обнаружили, что удобства, которые современные мобильные платформы предоставляют своим пользователям, делают перехват SMS вполне реалистичной задачей.

Атаки на пользователей iOS и Android, которые они предложили, существенно различаются, но и в том, и в другом случае компьютер жертвы должен быть заражён специальным трояном, пишет xakep.ru.

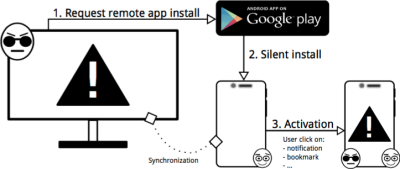
Троян, который атакует пользователей Android, от имени жертвы обращается к Google Play и просит установить на её смартфоны шпионское приложение. Google Play молча повинуется, даже не спрашивая у пользователя разрешения. После установки приложение тихонько ждёт SMS с кодом доступа. Получив SMS, оно тут же переправляет его на сервер злоумышленника.


Screen-Shot-2016-04-11-at-2.11


Самое сложное тут — протащить шпиона в Google Play. Для этого исследователи разработали приложение, способное исполнять код из интернета. Все вредоносные функции были реализованы на Javascript, загружаемом с их сервера. Запросы с адресов, принадлежащих Google, сервер игнорировал. Такого трюка хватило для того, чтобы обмануть гугловских цензоров.

Победить iOS оказалось ещё проще. В последние версии OS X и iOS встроена функция под названием Continuity. Она, среди прочего, позволяет читать SMS с айфона при помощи компьютера. Чтобы перехватить код доступа, трояну достаточно мониторить содержимое файла ~/Library/Messages/chat.db, куда попадают пришедшие SMS.

Эта уязвимость была найдена ещё в 2014 году. Исследователи немедленно сообщили о ней Google и другим онлайновым сервисам, использующим двухфакторную аутентификацию, а также провели серию презентаций для банков. Ни одна компания не отреагировала на предупреждение.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru