



Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Исследователи из Амстердамского свободного университета обнаружили, что двухфакторную аутентификацию можно обойти, если у жертвы есть смартфон с Android или iOS. Проблема кроется в автоматической синхронизации устройств, которую обеспечивают сервисы Google и Apple.

Двухфакторная аутентификация требует подтверждать права доступа по двум независимым каналам. Чаще всего она выглядит так: сначала пользователь вводит пароль, а затем сообщает одноразовый код, полученный по SMS. Такой метод заметно надёжнее, чем обычная проверка пароля.

Чтобы обойти двухфакторную аутентификацию, злоумышленнику нужно не только узнать пароль, но и оперативно перехватить одноразовый код доступа. Исследователи из Нидерландов обнаружили, что удобства, которые современные мобильные платформы предоставляют своим пользователям, делают перехват SMS вполне реалистичной задачей.

Атаки на пользователей iOS и Android, которые они предложили, существенно различаются, но и в том, и в другом случае компьютер жертвы должен быть заражён специальным трояном, пишет xakep.ru.

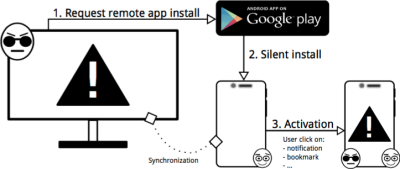
Троян, который атакует пользователей Android, от имени жертвы обращается к Google Play и просит установить на её смартфоны шпионское приложение. Google Play молча повинуется, даже не спрашивая у пользователя разрешения. После установки приложение тихонько ждёт SMS с кодом доступа. Получив SMS, оно тут же переправляет его на сервер злоумышленника.


Screen-Shot-2016-04-11-at-2.11


Самое сложное тут — протащить шпиона в Google Play. Для этого исследователи разработали приложение, способное исполнять код из интернета. Все вредоносные функции были реализованы на Javascript, загружаемом с их сервера. Запросы с адресов, принадлежащих Google, сервер игнорировал. Такого трюка хватило для того, чтобы обмануть гугловских цензоров.

Победить iOS оказалось ещё проще. В последние версии OS X и iOS встроена функция под названием Continuity. Она, среди прочего, позволяет читать SMS с айфона при помощи компьютера. Чтобы перехватить код доступа, трояну достаточно мониторить содержимое файла ~/Library/Messages/chat.db, куда попадают пришедшие SMS.

Эта уязвимость была найдена ещё в 2014 году. Исследователи немедленно сообщили о ней Google и другим онлайновым сервисам, использующим двухфакторную аутентификацию, а также провели серию презентаций для банков. Ни одна компания не отреагировала на предупреждение.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru