



Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Эксперты ESET предупреждают о появлении нового червя – Linux/Remaiten. Программа заражает роутеры, модемы и другие сетевые устройства, объединяя их в ботнет. Созданная зомби-сеть может использоваться для DDoS-атак и загрузки вредоносного ПО.

По мнению вирусных аналитиков ESET, Remaiten – доработанная версия известных с 2014 года Linux-ботов Kaiten и Gafgyt, нацеленных на встраиваемые устройства. От предшественников его отличают новые функции. 

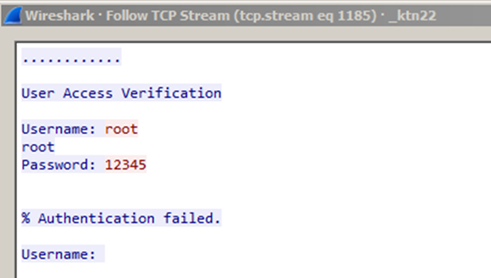
В частности, Gafgyt сканирует IP-адреса, пытаясь обнаружить работающий порт Telnet. Найдя искомое, программа подбирает логин и пароль, вводя наиболее распространенные комбинации из заданного списка. Если червю удастся подключиться к системе, жертва получит команду на загрузку исполняемых файлов вредоносной программы.

Remaiten использует тот же способ аутентификации, но действует более избирательно при установке исполняемых файлов. Червь не скачивает все файлы подряд, а пытается распознать инфраструктуру жертвы и подобрать соответствующий загрузчик. Далее программа-загрузчик скачает с управляющего сервера полноценный бот.

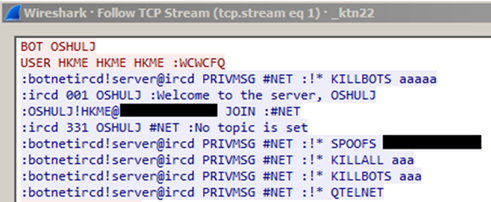
Червь Remaiten выполняет команды управляющего сервера. Бот предназначен для реализации DDos-атак и загрузки вредоносных файлов в зараженную систему. Кроме того, в нем предусмотрен код, позволяющий уничтожать другие боты на зараженном устройстве. 

Антивирусные продукты ESET NOD32 детектируют новый бот как Linux/Remaiten. 


Подбор логина и пароля для входа в аккаунт Telnet  


Приветствие от управляющего сервера 

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru