



Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Эксперты ESET предупреждают о появлении нового червя – Linux/Remaiten. Программа заражает роутеры, модемы и другие сетевые устройства, объединяя их в ботнет. Созданная зомби-сеть может использоваться для DDoS-атак и загрузки вредоносного ПО.

По мнению вирусных аналитиков ESET, Remaiten – доработанная версия известных с 2014 года Linux-ботов Kaiten и Gafgyt, нацеленных на встраиваемые устройства. От предшественников его отличают новые функции. 

В частности, Gafgyt сканирует IP-адреса, пытаясь обнаружить работающий порт Telnet. Найдя искомое, программа подбирает логин и пароль, вводя наиболее распространенные комбинации из заданного списка. Если червю удастся подключиться к системе, жертва получит команду на загрузку исполняемых файлов вредоносной программы.

Remaiten использует тот же способ аутентификации, но действует более избирательно при установке исполняемых файлов. Червь не скачивает все файлы подряд, а пытается распознать инфраструктуру жертвы и подобрать соответствующий загрузчик. Далее программа-загрузчик скачает с управляющего сервера полноценный бот.

Червь Remaiten выполняет команды управляющего сервера. Бот предназначен для реализации DDos-атак и загрузки вредоносных файлов в зараженную систему. Кроме того, в нем предусмотрен код, позволяющий уничтожать другие боты на зараженном устройстве. 

Антивирусные продукты ESET NOD32 детектируют новый бот как Linux/Remaiten. 


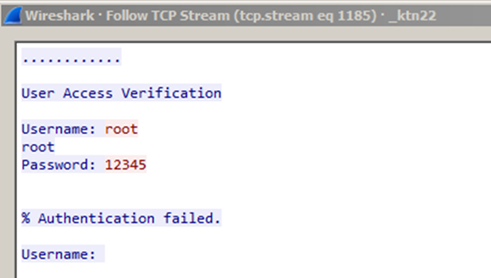
Подбор логина и пароля для входа в аккаунт Telnet  


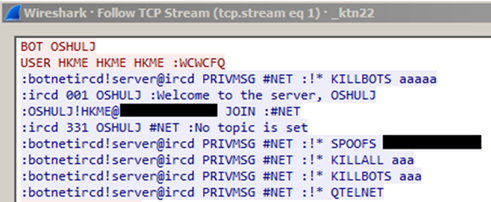
Приветствие от управляющего сервера 

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru