



Symantec: за год количество банковских троянов снизилось на 73%

Symantec: за год количество банковских троянов снизилось на 73%

Symantec: за год количество банковских троянов снизилось на 73%

Специалисты компании Symantec опубликовали аналитический отчет (PDF), посвященный различным финансовым угрозам 2015 года. По их данным, основным способом распространения такой малвари по-прежнему остаются документы Microsoft Office, содержащие вредоносные макросы.

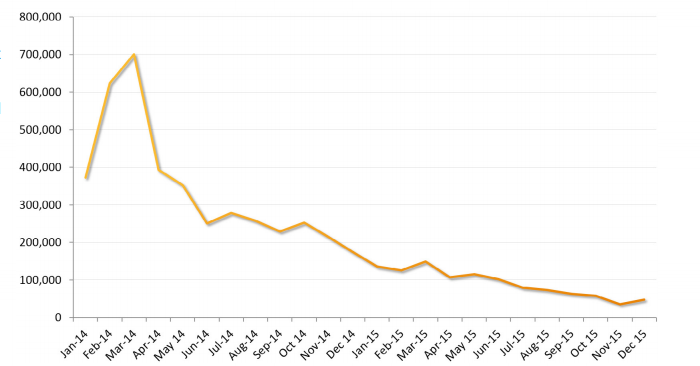
Общее число банкеров при этом значительно сократилось, снизившись на 73% по сравнению с предыдущим годом.


Снижение количества банковских троянов

Bankers2


Невзирая на значительное снижение числа угроз, специалисты не видят в этом поводов для радости. Согласно отчету, уровень сложности малвари только растет, а приемы социальной инженерии, применяемые злоумышленниками, становятся все изощреннее.

Для распространения вредоносов злоумышленники по-прежнему полагаются на спамерские рассылки. Их письма содержат опасные вложения (в основном документы Microsoft Office), которые при запуске инициируют загрузку малвари. Microsoft определенно вовремя озаботилась функцией блокировки макросов в Office 2016.

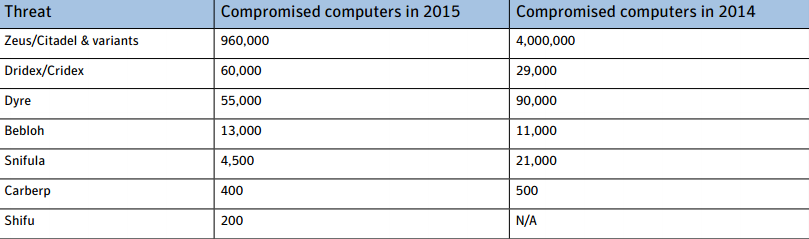
Всего за 2015 год специалисты Symantec обнаружили 656 различных банковских троянов, которые атаковали 547 банков в 49 странах мира. Наиболее распространенным и опасным среди банкеров по-прежнему остается Dridex, атаковавший сразу 315 финансовых учреждений. Также в списке наиболее распространенных угроз фигурируют Citadel, Zeus, Snifula, Dyre, Bebloh, Shifu и Carberp, пишет xakep.ru.


Лидеры по количеству заражений

Bankers


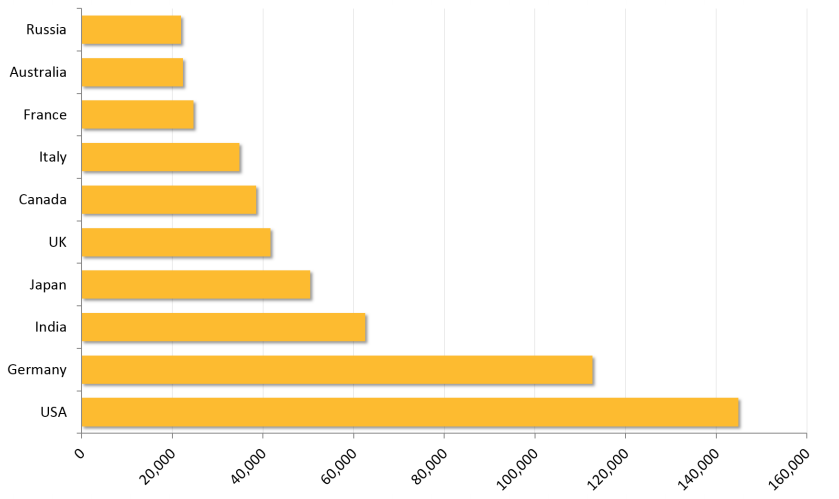
В отчете сказано, что наибольший интерес для атакующих представляют банки США, они лидируют по количеству атак со значительным отрывом. Помимо американских банков злоумышленники интересуются учреждениями из Германии, Индии, Японии, Великобритании, Канады, Италии, Франции, Австралии и России.


Распределение атак по странам

county


Также специалисты Symantec отмечают, что цена украденных банковских аккаунтов на черном рынке зависит от количества средств на счету. Как правило, цена аккаунта составляет 5-10% от баланса счета.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru