


Check Point отметил рост атак на устройства Android в феврале 2016

Check Point отметил рост атак на устройства Android в феврале 2016

Check Point отметил рост атак на устройства Android в феврале 2016

Check Point, выявил наиболее распространенные семейства вредоносных программ, которые атаковали сети компаний и мобильные устройства в феврале 2016 года. Впервые в топ-10 наиболее распространенных типов атак вошла вредоносная программа для мобильных устройств: ранее неизвестный агент HummingBad.

Он был обнаружен недавно исследователями Check Point, занял седьмое место среди зловредов, атакующих корпоративные сети и устройства.  HummingBad нацелен на Android-устройства; используя устойчивый к перезагрузке руткит, он устанавливает мошеннические приложения и занимается вредоносной активностью — установкой ключей-регистраторов, кражей учетных данных и обходом зашифрованных email-контейнеров для перехвата корпоративных данных.

В феврале Check Point зарегистрировал более 1400 различных видов вредоносного ПО. Как и во всем мире, в России Conficker, Sality и Dorkbot остаются наиболее часто используемыми вредоносными программами уже второй месяц подряд. В совокупности они составляют 39% атак по всему миру.

  1. Conficker — обнаружен в 25% всех зарегистрированных атак; машины, контролируемые Conficker, управляются ботом.  Conficker также отключает службы безопасности, оставляя компьютеры еще более уязвимыми к воздействию других вирусов.
  2. Sality — вирус, позволяющий своему оператору осуществлять удаленные действия и загрузки других вредоносных программ в зараженные системы. Главная цель Sality — как можно дольше оставаться в системе, предоставляя возможности удаленного контроля и установки других видов вредоносного ПО.
  3. Dorkbot — червь на базе IRC, позволяющий оператору удаленно исполнять код, а также скачивать дополнительное вредоносное  ПО на зараженный компьютер. Используется для кражи конфиденциальной информации и запуска атак «отказ в обслуживании» (DoS).

А в топ мобильных вредоносов за февраль 2016 вошли:

  1. Hummingbad — вредоносное ПО для Android, которое используя устойчивый к перезагрузке руткит, устанавливает мошеннические приложения и занимается вредоносной активностью, такой как установка ключей-регистраторов, кража учетных данных и обход зашифрованных email-контейнеров с целью перехвата корпоративных данных.
  2. AndroRAT — программа, способная включать себя в состав легитимного мобильного приложения и устанавливаться без ведома пользователя, предоставляя хакеру полный удаленный доступ к устройству на базе Android.
  3. Xinyin — троян-кликер для клик-фрода на китайских рекламных сайтах.

Список наиболее атакуемых стран в феврале 2016 возглавил Лаос, за ним следуют Боливия и Бангладеш, который в прошлом месяце был только на 57 месте. Страной с самым низким уровнем атак стал Азербайджан. Россия оказалась на 53 месте, что свидетельствует об увеличении количества атак по сравнению с декабрем 2015 — январем 2016 года.

Василий Дягилев, глава представительства Check Point в России и СНГ: «Быстрый рост атак с использованием Hummingbad подчеркивает реальную опасность, которую представляют для корпоративных сетей незащищенные мобильные устройства и вредоносные программы. Организации должны начать защищать свои мобильные устройства так же, как традиционные ПК и сети. Учитывая широкий спектр векторов атак, используемых хакерами, применение целостного подхода к безопасности, который включает защиту мобильных устройств, имеет решающее значение для защиты корпоративных сетей и данных».

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
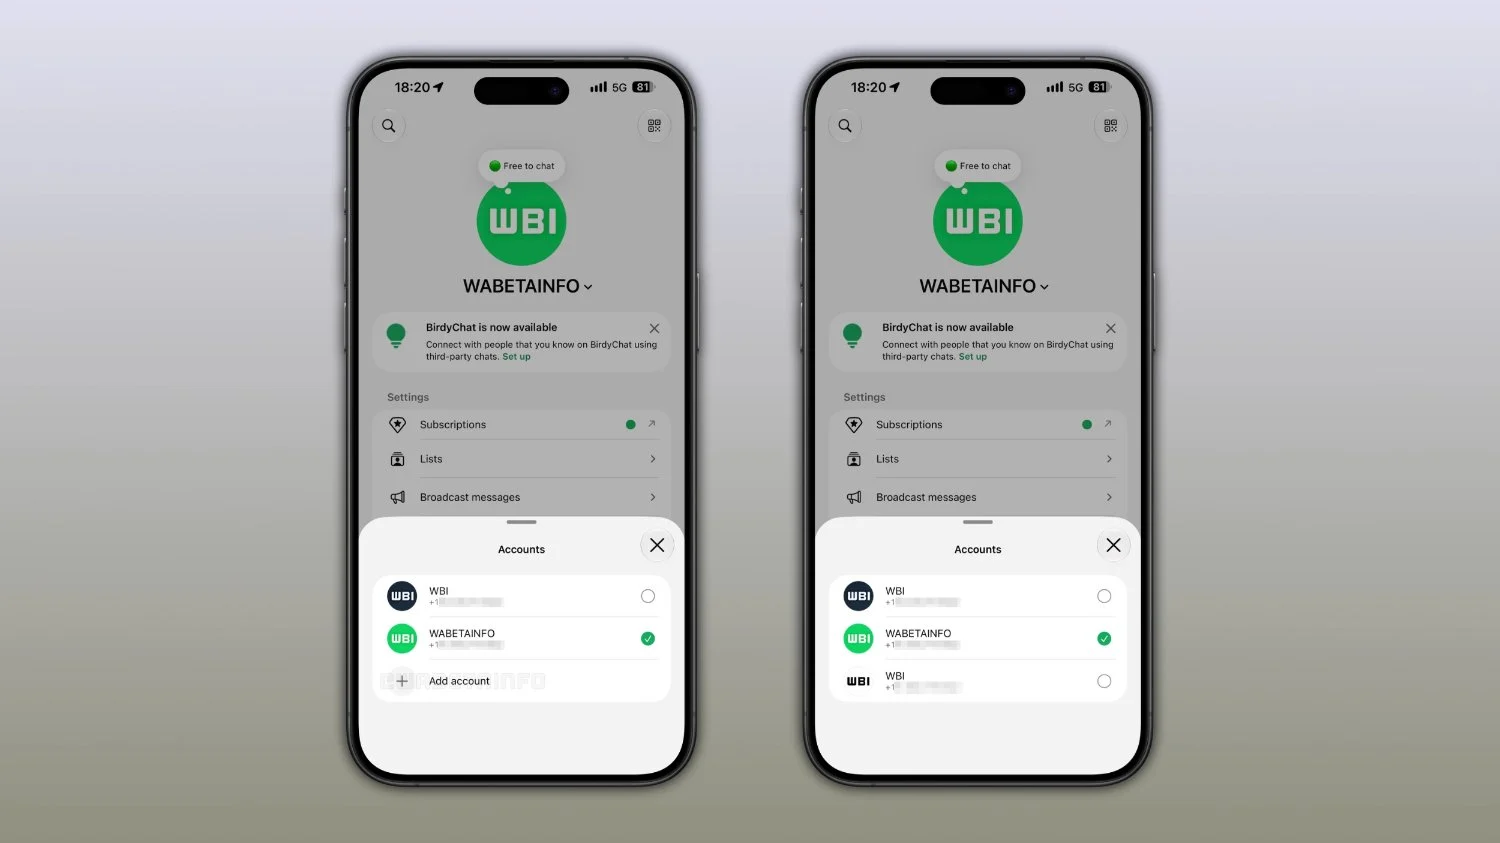

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru