



Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

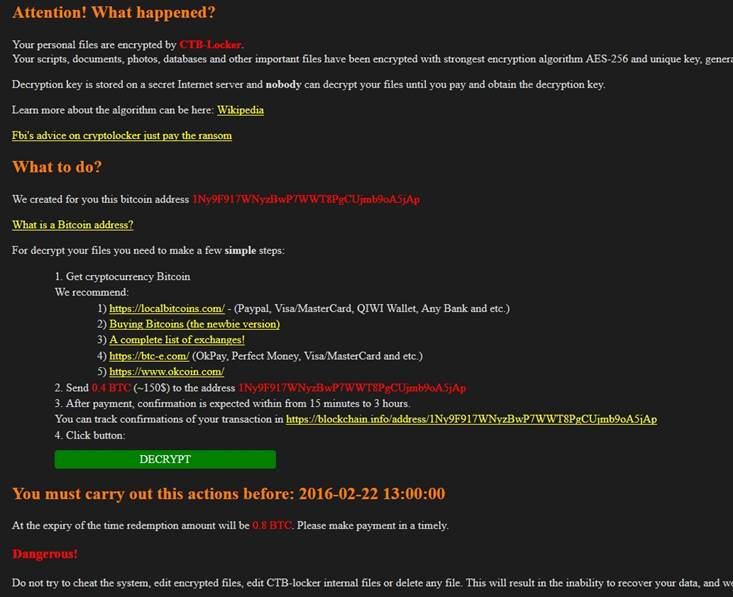
«Лаборатория Касперского» сообщает о появлении новой, более сложной версии программы-шифровальщика CTB-Locker, нацеленной исключительно на веб-серверы. Почти четверть жертв троянца (23%) находится в России.

По данным компании, новая модификация зловреда, известного также как Onion, уже зашифровала файлы более чем на 70 веб-серверах в десяти странах. Выкуп составляет менее половины биткойна (это примерно 150 долларов США), но в случае нарушения сроков выплаты эта сумма удваивается. При этом два файла можно расшифровать бесплатно, но у жертв нет возможности выбрать, какие именно.

От атак на веб-серверы страдают не только их владельцы, но и обычные пользователи, которые в результате заражения теряют доступ к необходимому контенту, так как видят зашифрованные страницы в искаженном виде, например, в таком:


Важно отметить, что злоумышленники не удаляют оригиналы атакованных страниц с веб-сервера, а прячут их в той же корневой папке, но в зашифрованном виде и под другим именем.

Точно неизвестно, как именно зловред попадает на веб-серверы, но эксперты предполагают, что это может происходить через платформу WordPress, которую веб-серверы часто используют в качестве инструмента управления контентом, либо через ее плагины. Необновленные версии этой платформы содержат много уязвимостей.

«К сожалению, новая модификация CTB-Locker оказалась весьма эффективной, что еще раз подтверждает: важным средством защиты от шифровальщиков является регулярное создание и надежное хранение резервных копий файлов. Это гарантирует, что в случае зашифровки контента доступ к нему не пропадет. Кроме того, мы настойчиво рекомендуем всем пользователям не забывать о необходимости обновлять программное обеспечение, а также соблюдать осторожность при получении электронных сообщений, которые не адресованы вам лично. Это, а также установка эффективного защитного решения поможет избежать встреч с большинством зловредов», — напоминает Идо Наор (Ido Naor), антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru