Страшная и ужасная уязвимость Stagefright вернулась. Хотя Android уже неоднократно патчили, справиться с проблемой до конца до сих пор не получилось. На этот раз эксплоит, работающий для самых популярных версий операционной системы, представили специалисты израильской компании NorthBit.
Компания Zimperium рассказала об уязвимость Stagefright в июле 2015 года. Этот баг, без преувеличения, поставил на уши всю индустрию, штука ли – почти миллиард уязвимых устройств (то есть почти все Android-девайсы мира)! Тогда уязвимость заставила производителей фрагментированного рынка Android сплотить ряды и объединить усилия для устранения проблемы. Именно Stagefright стоит поблагодарить за то, что у многих компаний появились регулярные графики выхода обновлений.
Впрочем, справиться с самой проблемой окончательно не удавалось – осенью 2015 года обнаружили Stagefright 2.0, и появился эксплоит для новой версии проблемы.
Теперь ситуацию ухудшили специалисты NorthBit, которые обнародовали подробную информацию (PDF) о новом экслойте, который получил название Metaphor. Атака по-прежнему производится на библиотеку libstagefright в Android Mediaserver, что приводит к полной компрометации устройства. Для реализации атаки жертву нужно только заманить на вредоносный сайт, где размещается созданное специальным образом изображение или видео. Сообщается, это эксплоит израильтян был создан «поверх» оригинального эксплоита компании Zimperium,
Metaphor работает для Android 2.2 — 4.0, а также для Android 5.0 — 5.1, невзирая на защиту ASLR. Забавный факт: для обхода ASLR эксперты воспользовались уязвимостью CVE-2015-3864, эксплоит для которой некогда был опубликован самой компанией Google. По словам исследователей, перед их атакой уязвимы миллионы устройств во всем мире.
Эксперты протестировали свою разработку на аппаратах Nexus 5, HTC One, LG G3 и Samsung Galaxy S5. Видеодемонстрацию атаки можно увидеть ниже. Подробный отчет исследователей NorthBit, описывающий создание эксплоита для Stagefright, доступен здесь (PDF).
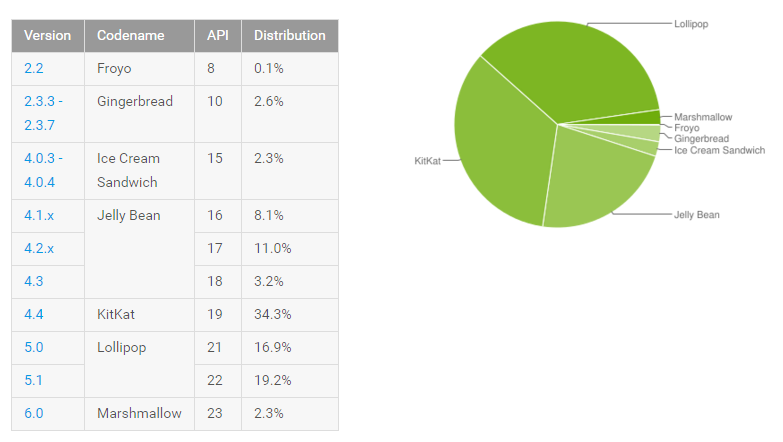
Небезынтересно и то, что в начале марта 2016 года официальная статистика относительно использования различных версий Android выглядела следующим образом (см. иллюстрацию ниже). Как можно видеть, Android Lollipop (5.0-5.1) наконец-то стала самой используемой версией ОС, заняв 36,1% рынка, но ей на пятки по-прежнему наступает версия KitKat (4.4) с 34,3%. Новейшая Marshmallow до сих пор установлена лишь на 2,3% устройств. Эти цифры очень хорошо иллюстрируют серьезную фрагментацию рынка, а также позволяют понять, что огромное количество пользователей Android вообще никогда не получали исправлений для Stagefright, не говоря о других багах.
Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.
Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.
Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.
Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.
Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.
Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.