



ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

ЛК выяснила, как крадут игровые аккаунты в Steam

Каждый месяц 77 тысяч ничего не подозревающих геймеров – пользователей одного из крупнейших сервисов распространения компьютерных игр Steam – становятся жертвами киберпреступников, которые крадут их данные доступа к игровому аккаунту.

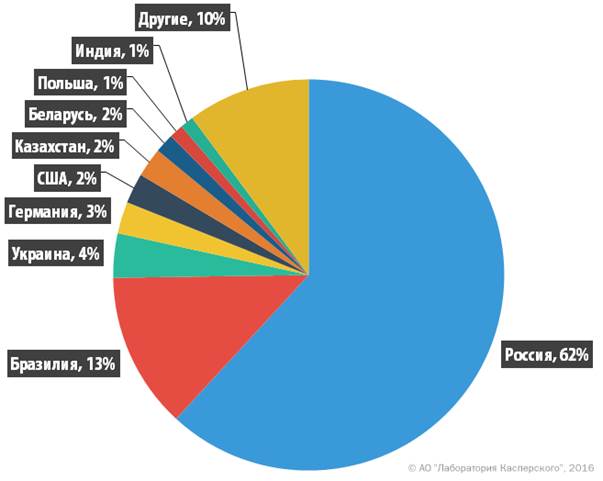
Как выяснили эксперты «Лаборатории Касперского», основным орудием злоумышленников в данном случае является троянец с соответствующим названием Steam Stealer, получивший широкое распространение в Сети благодаря своей простоте и доступности. В наибольшей степени от него страдают российские геймеры: так, согласно внутренней статистике «Лаборатории Касперского», в 2015 году 62% всех атак с участием этого зловреда пришлись именно на Россию.


Доля пользователей, атакованных троянцем Trojan-PSW.MSIL.Steam, ответственным за кражу данных пользовательских аккаунтов Steam


Как установили эксперты «Лаборатории Касперского», троянец Steam Stealer развился из исходного кода, опубликованного несколько лет назад на одном из русскоязычных форумов. Сегодня этот зловред распространяется в формате «вредоносное ПО как услуга», и его базовая версия доступна любому желающему в среднем за 30 долларов США, что делает его одним из самых дешевых и доступных на рынке вредоносных программ. При этом «покупатели» могут самостоятельно дополнить зловред необходимыми функциями и возможностями – для этого им достаточно знать языки программирования и архитектуру Steam. Если же подобных знаний у злоумышленника нет, то за дополнительную плату он может приобрести Steam Stealer с любыми модификациями и даже с «руководством пользователя».  

Компания Valve, которой принадлежит сервис Steam, регулярно принимает новые защитные меры, усложняющие жизнь киберзлоумышленникам. Тем не менее, проблема кражи учетных данных геймеров по-прежнему является критичной.

«Мы рекомендуем пользователям ознакомиться с обновлениями и новыми функциями безопасности Steam и, как минимум, включить двухфакторную аутентификацию Steam Guard. Помните, что распространение вредоносных программ происходит главным образом через поддельные сайты или посредством социальной инженерии – через прямые сообщения жертве. Следите за своевременным обновлением своего защитного решения и никогда не отключайте его. Сейчас большинство продуктов имеют «игровой режим», который позволяет наслаждаться игрой без получения каких-либо уведомлений в процессе. И помните, что киберпреступники обычно гонятся за «легкими деньгами» и, если заражение одной из потенциальных жертв требует слишком больших усилий, они переключаются на следующую мишень. Так что следуйте этим простым рекомендациям, и вы не станете легкой добычей», – рекомендует Сантьяго Понтироли, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru