



Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Вредоносные программы для компьютеров Apple на сегодняшний день распространены не столь широко, как троянцы для ОС Windows и Android, но вместе с тем злоумышленники не обходят своим вниманием владельцев таких машин.

Большинство современных вредоносных программ, способных работать в OS X, предназначены для несанкционированного показа рекламы в окне браузера. Не стали исключением и новые троянцы семейства Mac.Trojan.VSearch, обнаруженные в марте специалистами компании «Доктор Веб».

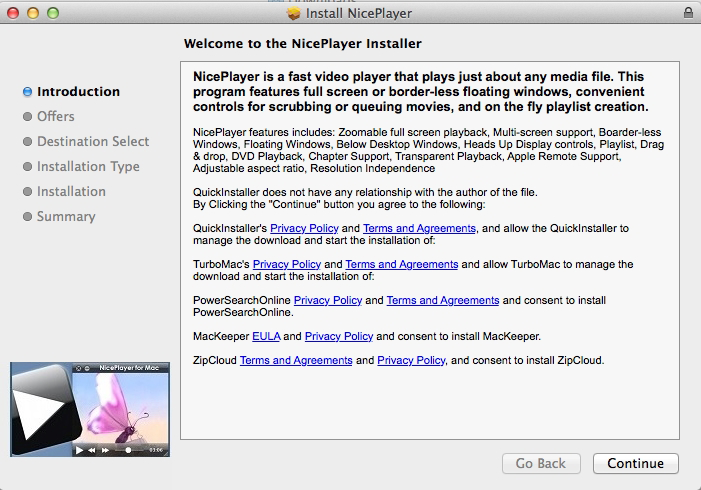
Атака троянцев семейства Mac.Trojan.VSearch на компьютер Apple начинается с установщика приложений, детектируемого Антивирусом Dr.Web как Mac.Trojan.VSearch.2. Он распространяется под видом различных утилит и программ – например, проигрывателя Nice Player. Пользователь может сам скачать его с различных веб-сайтов, предлагающих бесплатное ПО для OS X, сообщает news.drweb.ru.


Mac.Trojan.VSearch #drweb


Сразу после запуска установщика в его окне отображается традиционное приветствие. По нажатии на кнопку ContinueMac.Trojan.VSearch.2 должен показать пользователю список компонентов, устанавливаемых помимо приложения, которое он хотел получить с самого начала. В этом списке пользователю обычно предоставляется возможность выбрать необходимые модули, однако на практике этого не происходит: инсталлятор сразу переходит к окну с предложением указать папку установки, при этом он настроен таким образом, будто пользователь сам отметил флажками все предложенные варианты. Среди компонентов, которые Mac.Trojan.VSearch.2 устанавливает на зараженный компьютер, был замечен троянец Mac.Trojan.VSearch.4, а также множество других опасных и нежелательных программ, в частности MacKeeper (Program.Mac.Unwanted.MacKeeper), ZipCloud (Program.Mac.Unwanted.ZipCloud) и Mac.Trojan.Conduit.

После установки на атакуемом компьютере Mac.Trojan.VSearch.4 обращается к серверу злоумышленников и выкачивает оттуда специальный скрипт, который подменяет в настройках браузера поисковую систему по умолчанию, устанавливая в качестве таковой сервер Trovi. С помощью этого скрипта троянец может скачать и установить на инфицированный «мак» поисковый плагин для браузеров Safari, Chrome и Firefox, детектируемый Антивирусом Dr.Web как нежелательное приложение Program.Mac.Unwanted.BrowserEnhancer.1. И, наконец, эта вредоносная программа загружает и устанавливает в системе троянца Mac.Trojan.VSearch.7.

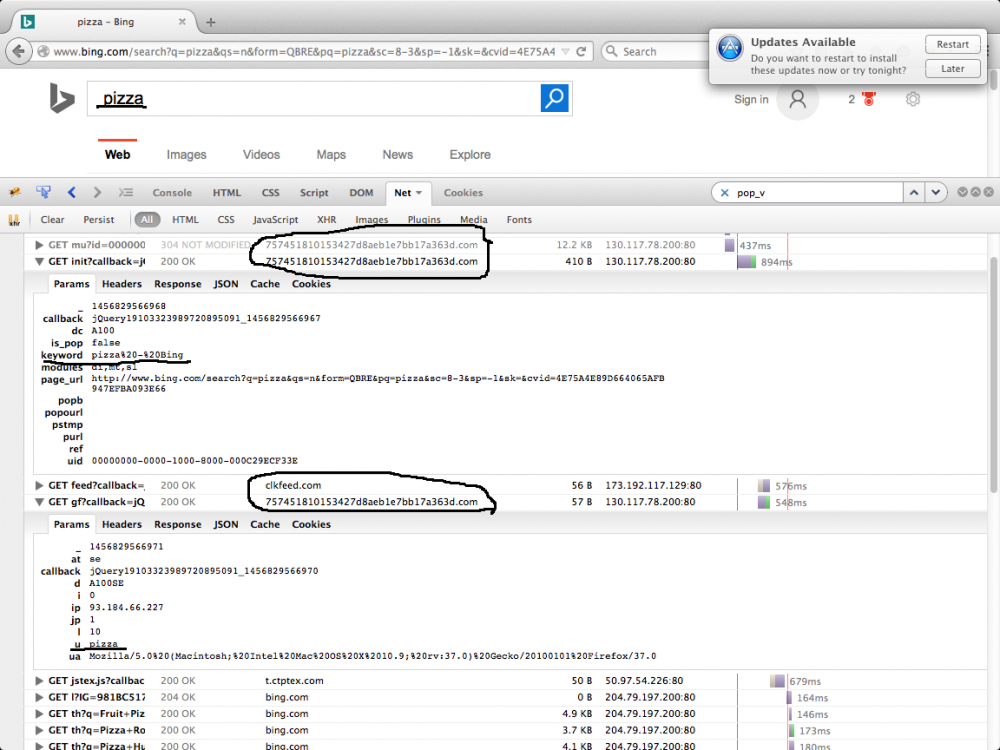
Попав на инфицированный компьютер, Mac.Trojan.VSearch.7 в первую очередь создает в операционной системе нового пользователя (который не отображается в окне приветствия OS X) и запускает специальный прокси-сервер, с помощью которого встраивает во все открываемые в окне браузера веб-страницы сценарий на языке JavaScript, показывающий рекламные баннеры. Помимо этого, вредоносный сценарий собирает пользовательские запросы к нескольким популярным поисковым системам.


Mac.Trojan.VSearch


Специалистам компании «Доктор Веб» удалось установить, что в общей сложности на принадлежащие киберпреступникам серверы за время их существования поступило 1 735 730 запросов на загрузку вредоносных программ, при этом было зафиксировано 478 099 уникальных IP-адресов обращавшихся к этим серверам компьютеров. Указанная цифра позволяет сделать определенные предположения о масштабах распространения угрозы. Все представители семейства Mac.Trojan.VSearch успешно детектируются Антивирусом Dr.Web для OS X и потому не представляют опасности для наших пользователей.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru