



Хакеры брутфорсят PoS-системы, рассчитывая на слабость паролей

Хакеры брутфорсят PoS-системы, рассчитывая на слабость паролей

Хакеры брутфорсят PoS-системы, рассчитывая на слабость паролей

Аналитики компании Rapid7 опубликовали результаты исследования, в ходе которого были изучены действия хакеров, сканирующих сеть в поисках случайных целей. Подобные атаки в основном сводятся к попыткам подобрать логин и пароль к различным системам, но исследователи сосредоточили свое внимание на сегменте PoS-систем.

Для проведения анализа специалисты Rapid7 использовали данные, собранные проектом Heisenberg: это сеть подставных ресурсов-ловушек, которая агрегирует данные обо всех прошедших через нее сканах и попытках взлома. Это позволяет аналитикам судить о том, чем именно интересуются хакеры, и какие слабые места они пытаются эксплуатировать. Также в исследовании использовали данные проекта Sonar, который, в свою очередь, является активным сканером, пишет xakep.ru.

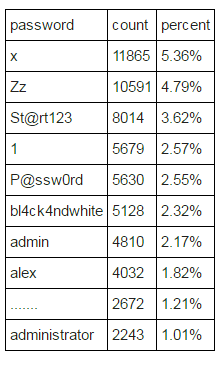
Данное исследование было сосредоточено вокруг PoS-систем и устройств, которые предоставляют удаленный доступ по протоколу Remote Desktop Protocol (RDP). Оказалось, что в данной сфере худшие и самые популярные пароли всех времен и народов — «12345» и «password» не так распространены. За период с 2015-03-12 по 2016-02-09 исследователи зафиксировали 221203 попытки авторизации с 5076 различных IP-адресов. Хакеры использовали 1806 различных логинов и 3969 паролей. Топ-10 самых популярных у брутфорсеров паролей выглядит так:

Наибольшее число запросов пришло из Китая (39,9%), на втором месте США (24,9%), и замыкает тройку атакующих Южная Корея (6%).

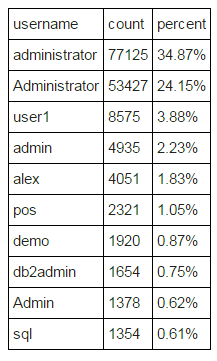
Список наиболее популярных при переборе логинов выглядит более привычно, в основном злоумышленники рассчитывают на обнаружение систем с дефолтными учетными данными:

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru