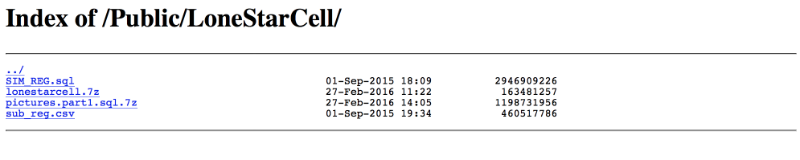
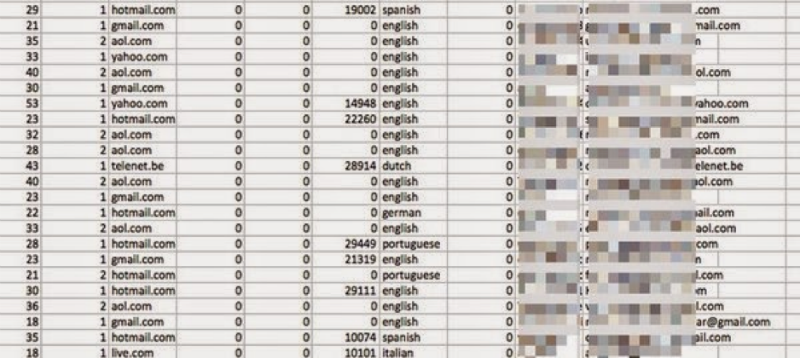
В сети Tor опубликована ссылка на архив, содержащий регистрационные данные и финансовую информацию 3 млн абонентов крупнейшего телекоммуникационного оператора Либерии Lonestar Cell.
Хакер под ником ROR[RG] выложил на одном из форумов ссылку и пароль для доступа к архиву — по его словам с помощью этих данных можно получить доступ к мобильным счетам пользователей оператора, а также их индивидуальные ключи идентификации и учетные данные сим-карт. ROR[RG] уточнил, что архив содержит не всю информацию, которую ему удалось похитить из сети оператора.
Lonestar Cell, штаб-квартира которой, находится в Монровии, является крупнейшим телеком-оператором Либерии. Компания является дочерним предприятием южноафриканской группы компаний MTN Group. Представители Lonestar Cell пока что никак не прокомментировали ситуацию.
Информация о взломе распространяется не только в сети Tor, но и, к примеру, на Reddit, пользователи которого выразили заинтересованность в получении инвайта на форум, где выложены украденные у оператора данные.
Хакер ROR[RG] не в первые оказывается в центре скандала с масштабным взломом и кражей данных. Весной прошлого года онвыставил на продажу базу данных с данными 4 млн пользователей сервиса секс-знакомств Adult Friend Finder — эту информацию взломщик оценил в 70 биткоинов (примерно $16 800 по курсу на май 2015).
В том же объявлении ROR[RG], который заявил, что проживает в Таиланде, предложил свои услуги по взлому корпоративных ресурсов любым желающим за 750 биткоинов ($180 тыс. по курсу на тот момент).
Взлом Lonestar Cell не первый инцидент, связанный с атакой на абонентов крупных сотовых операторов. Ранее в прессу попадалаинформация о том, что взломом мобильной связи занималось, в частности, АНБ США. Также мы публиковали технические подробности истории с прослушкой украинских абонентов, осуществленной якобы с территории России. На прошедшем в мае 2015 года в Москве форуме Positive Hack Days также был опубликован конкурс по взлому мобильной связи — подробнее о нем можно почитать здесь (по ссылке можно посмотреть запись вебинара по этой теме),
На конференциях по информационной безопасности исследователи Positive Technologies также демонстрировали результаты исследования защищенности 4G-коммуникаций и SIM-карт (их тоже можно взломать).
Сеть оператора мобильной связи, как и любая другая, является потенциально уязвимой. В силу специфичности сетей мобильной связи атаки в них могут носить более изощренный характер, чем атаки в сети Интернет.
Операторам сотовой связи эксперты Positive Technologies рекомендуют проводить мероприятия для защиты своих систем по традиционному сценарию: пентест с выявлением проблемных мест, аудит безопасности с установкой рекомендуемых настроек, периодическая проверка настроек безопасности в соответствии с шаблоном. Это необходимый минимальный объём работ, который поможет поднять уровень защищенности сети оператора. В свою очередь, абонентам, заподозрившим, что их SIM-карту клонировали, следует незамедлительно обратиться в салон связи для ее замену на новую.
На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.
Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.
Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.
Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.
В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.
При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.