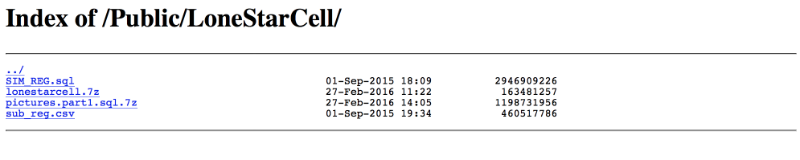
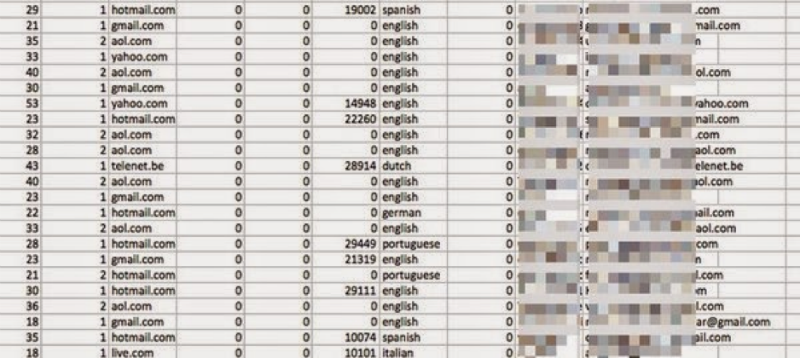
В сети Tor опубликована ссылка на архив, содержащий регистрационные данные и финансовую информацию 3 млн абонентов крупнейшего телекоммуникационного оператора Либерии Lonestar Cell.
Хакер под ником ROR[RG] выложил на одном из форумов ссылку и пароль для доступа к архиву — по его словам с помощью этих данных можно получить доступ к мобильным счетам пользователей оператора, а также их индивидуальные ключи идентификации и учетные данные сим-карт. ROR[RG] уточнил, что архив содержит не всю информацию, которую ему удалось похитить из сети оператора.
Lonestar Cell, штаб-квартира которой, находится в Монровии, является крупнейшим телеком-оператором Либерии. Компания является дочерним предприятием южноафриканской группы компаний MTN Group. Представители Lonestar Cell пока что никак не прокомментировали ситуацию.
Информация о взломе распространяется не только в сети Tor, но и, к примеру, на Reddit, пользователи которого выразили заинтересованность в получении инвайта на форум, где выложены украденные у оператора данные.
Хакер ROR[RG] не в первые оказывается в центре скандала с масштабным взломом и кражей данных. Весной прошлого года онвыставил на продажу базу данных с данными 4 млн пользователей сервиса секс-знакомств Adult Friend Finder — эту информацию взломщик оценил в 70 биткоинов (примерно $16 800 по курсу на май 2015).
В том же объявлении ROR[RG], который заявил, что проживает в Таиланде, предложил свои услуги по взлому корпоративных ресурсов любым желающим за 750 биткоинов ($180 тыс. по курсу на тот момент).
Взлом Lonestar Cell не первый инцидент, связанный с атакой на абонентов крупных сотовых операторов. Ранее в прессу попадалаинформация о том, что взломом мобильной связи занималось, в частности, АНБ США. Также мы публиковали технические подробности истории с прослушкой украинских абонентов, осуществленной якобы с территории России. На прошедшем в мае 2015 года в Москве форуме Positive Hack Days также был опубликован конкурс по взлому мобильной связи — подробнее о нем можно почитать здесь (по ссылке можно посмотреть запись вебинара по этой теме),
На конференциях по информационной безопасности исследователи Positive Technologies также демонстрировали результаты исследования защищенности 4G-коммуникаций и SIM-карт (их тоже можно взломать).
Сеть оператора мобильной связи, как и любая другая, является потенциально уязвимой. В силу специфичности сетей мобильной связи атаки в них могут носить более изощренный характер, чем атаки в сети Интернет.
Операторам сотовой связи эксперты Positive Technologies рекомендуют проводить мероприятия для защиты своих систем по традиционному сценарию: пентест с выявлением проблемных мест, аудит безопасности с установкой рекомендуемых настроек, периодическая проверка настроек безопасности в соответствии с шаблоном. Это необходимый минимальный объём работ, который поможет поднять уровень защищенности сети оператора. В свою очередь, абонентам, заподозрившим, что их SIM-карту клонировали, следует незамедлительно обратиться в салон связи для ее замену на новую.
Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.
Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.
Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.
После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.
Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.
Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.
Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971 ERID: 2VfnxvrXfxR
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.