



Данные 3 млн абонентов Lonestar Cell выложены в интернет

Данные 3 млн абонентов Lonestar Cell выложены в интернет

Данные 3 млн абонентов Lonestar Cell выложены в интернет

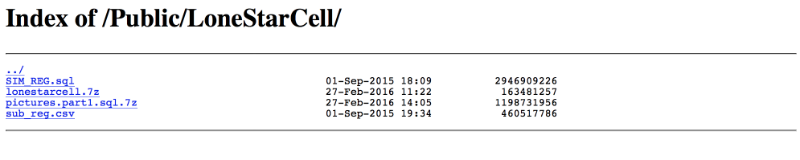
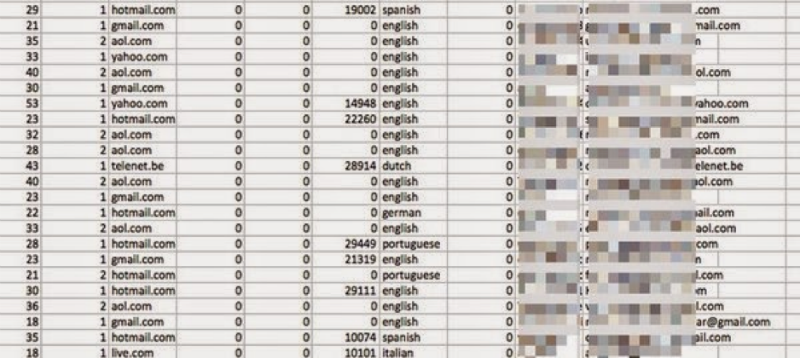
В сети Tor опубликована ссылка на архив, содержащий регистрационные данные и финансовую информацию 3 млн абонентов крупнейшего телекоммуникационного оператора Либерии Lonestar Cell.

Хакер под ником ROR[RG] выложил на одном из форумов ссылку и пароль для доступа к архиву — по его словам с помощью этих данных можно получить доступ к мобильным счетам пользователей оператора, а также их индивидуальные ключи идентификации и учетные данные сим-карт. ROR[RG] уточнил, что архив содержит не всю информацию, которую ему удалось похитить из сети оператора.


Lonestar Cell, штаб-квартира которой, находится в Монровии, является крупнейшим телеком-оператором Либерии. Компания является дочерним предприятием южноафриканской группы компаний MTN Group. Представители Lonestar Cell пока что никак не прокомментировали ситуацию.

Информация о взломе распространяется не только в сети Tor, но и, к примеру, на Reddit, пользователи которого выразили заинтересованность в получении инвайта на форум, где выложены украденные у оператора данные.

Хакер ROR[RG] не в первые оказывается в центре скандала с масштабным взломом и кражей данных. Весной прошлого года онвыставил на продажу базу данных с данными 4 млн пользователей сервиса секс-знакомств Adult Friend Finder — эту информацию взломщик оценил в 70 биткоинов (примерно $16 800 по курсу на май 2015).


В том же объявлении ROR[RG], который заявил, что проживает в Таиланде, предложил свои услуги по взлому корпоративных ресурсов любым желающим за 750 биткоинов ($180 тыс. по курсу на тот момент).

Взлом Lonestar Cell не первый инцидент, связанный с атакой на абонентов крупных сотовых операторов. Ранее в прессу попадалаинформация о том, что взломом мобильной связи занималось, в частности, АНБ США. Также мы публиковали технические подробности истории с прослушкой украинских абонентов, осуществленной якобы с территории России. На прошедшем в мае 2015 года в Москве форуме Positive Hack Days также был опубликован конкурс по взлому мобильной связи — подробнее о нем можно почитать здесь (по ссылке можно посмотреть запись вебинара по этой теме), пишет habrahabr.ru.

На конференциях по информационной безопасности исследователи Positive Technologies также демонстрировали результаты исследования защищенности 4G-коммуникаций и SIM-карт (их тоже можно взломать).

Сеть оператора мобильной связи, как и любая другая, является потенциально уязвимой. В силу специфичности сетей мобильной связи атаки в них могут носить более изощренный характер, чем атаки в сети Интернет.

Операторам сотовой связи эксперты Positive Technologies рекомендуют проводить мероприятия для защиты своих систем по традиционному сценарию: пентест с выявлением проблемных мест, аудит безопасности с установкой рекомендуемых настроек, периодическая проверка настроек безопасности в соответствии с шаблоном. Это необходимый минимальный объём работ, который поможет поднять уровень защищенности сети оператора. В свою очередь, абонентам, заподозрившим, что их SIM-карту клонировали, следует незамедлительно обратиться в салон связи для ее замену на новую.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru