Прошлой осенью между руководством Tor Project, учеными из университета Карнеги-Меллона и ФБР разгорелся скандал. Тогда глава Tor Project заявил, что власти заплатили ученым за взлом сети Tor не менее миллиона долларов, и те разработали для спецслужб методику, которая впоследствии была использована для деанонимизации пользователей.
Университет Карнеги-Меллона и ФБР категорически отрицали такую возможность. Но теперь федеральный судья в Вашингтоне подтвердил подозрения руководства Tor: ученым действительно заплатили, только не ФБР, а Министерство обороны США.
В ноябре 2015 года руководитель Tor Project Роджер Динглдайн (Roger Dingledine) в официальном блоге обвинил исследователей CERT (Computer Emergency Response Team) университета Карнеги-Меллона во взломе сети Tor в 2014 году. Он писал, что за данное «исследование» ученым заплатило ФБР, выделив университету не менее миллиона долларов,
Представители ФБР довольно оперативно опровергли эту информацию, сообщив, что «заявления Динглдайна ошибочны». Представители университета тоже опубликовали официальный ответ на обвинения руководителя Tor Project. Впрочем, их сообщение выглядело весьма странно и непрозрачно намекало, что спецслужбы вовсе не платили им за проведение исследования сети Tor, поиск уязвимостей в ней и разработку способов деанонимизации пользователей. Из послания можно было понять, что ученых просто обязали работать в этом направлении, вручив им повестку.
Новые подробности утихшего было спора всплыли вместе новым с судебным документом [PDF] по делу одного из «лейтенантов» Silk Road 2 — Брайана Ричарда Фаррелла (Brian Richard Farrell). Еще минувшей осенью Динглдайн высказывал мысль, что Фаррел был найден и арестован, именно благодаря оплаченному спецслужбами «исследованию». По всей видимости, он был прав.
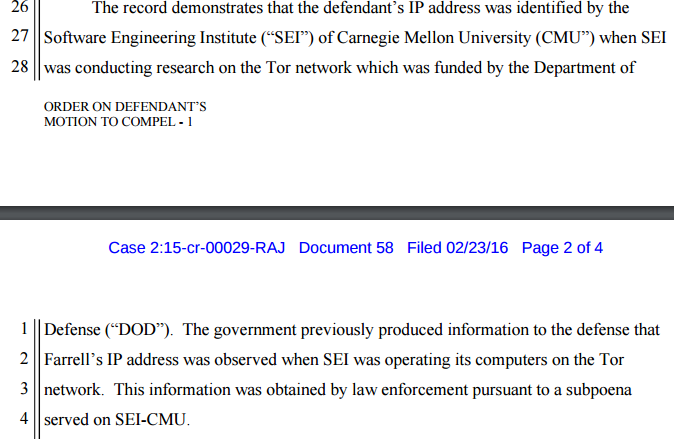
Отрывок из документа
Из нового документа ясно, что ученые Института технологий разработки программного обеспечения (SEI) при университете Карнеги-Меллона действительно ответственны за взлом Tor в 2014 году. Бумага фактически подтверждает слова представителей университета, так как в судебном документе тоже фигурирует повестка от ФБР, при помощи которой исследователей вынудили поделиться данными. Тем не менее, становится ясно, что ученых все же финансировали, только за этим стояло не Федеральное бюро расследований, а Министерство обороны США.
«Записи демонстрируют, что IP-адрес ответчика был выявлен Институтом технологий разработки программного обеспечения (SEI) при университете Карнеги-Меллона (CMU), в ходе проведения SEI исследования сети Tor, которое было спонсировано Министерством обороны США.IP-адрес Фаррелла был замечен SEI, в ходе работы в сети Tor. Данная информация была получена правоохранительными органами посредством вручения соответствующей повестки SEI-CMU».
О каком финансировании идет речь? Летом 2015 года Министерство обороны продлило контракт с Институтом технологий разработки программного обеспечения. Общая стоимость этого контракта была оценена в $1,73 миллиарда. По словам представителей университета Корнеги-Меллона, это сделало SEI единственным исследовательским центром, чья работа сфокусирована на софтверной безопасности и инженерных решениях, и при этом спонсируется федеральными правительством.
Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.
Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.
Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.
Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.
Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.
В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.
Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.
Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.