



Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Исследователь Крис Викери (Chris Vickery) известен тем, что постоянно находит в сети уязвимые базы данных. Именно Викери обнаружил компрометацию данных 13 млн пользователей MacKeeper, 35 000 уязвимых баз MongoDB и утечку информации о 191 млн американских избирателей.

На этот раз эксперт рассказал, что аналогичным проблемам подвержены даже ресурсы Microsoft.

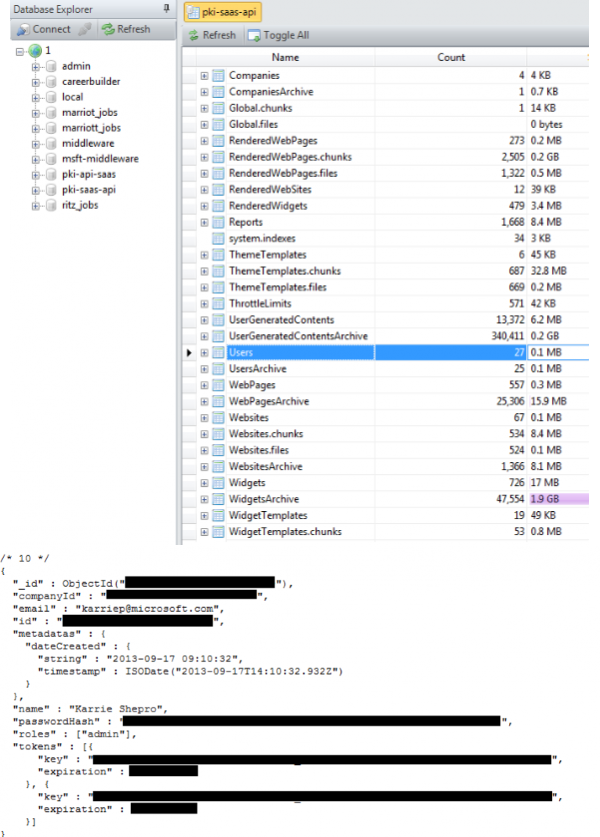
Сообщается, что теперь Викери нашел уязвимость в мобильной версии сайта Careers Microsoft. Созданием ресурса занималась сторонняя фирма Punchkick Interactive, которую Microsoft наняла в качестве подрядчика. Викери обнаружил, что база MongoDB была доступна через интернет, не была защищена паролем, а также атакующие имели возможность внести изменения в содержимое БД, пишет xakep.ru.

Теоретически, имея права на запись, злоумышленники могли внедрить на сайт вредоносный код, а затем осуществлять drive-by загрузки и другие неприятные атаки.


Кроме того, уязвимая БД не только допускала утечку данных пользователей, зарегистрированных на мобильном портале Careers Microsoft, но и раскрывала данные других клиентов компании, к примеру, сетей отелей Marriott и Ritz-Carlton.

Викери сообщил, что разработчики Punchkick Interactive устранили проблему оперативно — спустя всего час после получения сообщения об уязвимости. Тем не менее, исследователь отмечает, что этот случай доказывает: от подобных проблем не защищены даже крупнейшие игроки рынка. Такие уязвимости могут быть даже не их виной, ведь крупные компании часто нанимают сторонних подрядчиков.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru