



Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Исследователь Крис Викери (Chris Vickery) известен тем, что постоянно находит в сети уязвимые базы данных. Именно Викери обнаружил компрометацию данных 13 млн пользователей MacKeeper, 35 000 уязвимых баз MongoDB и утечку информации о 191 млн американских избирателей.

На этот раз эксперт рассказал, что аналогичным проблемам подвержены даже ресурсы Microsoft.

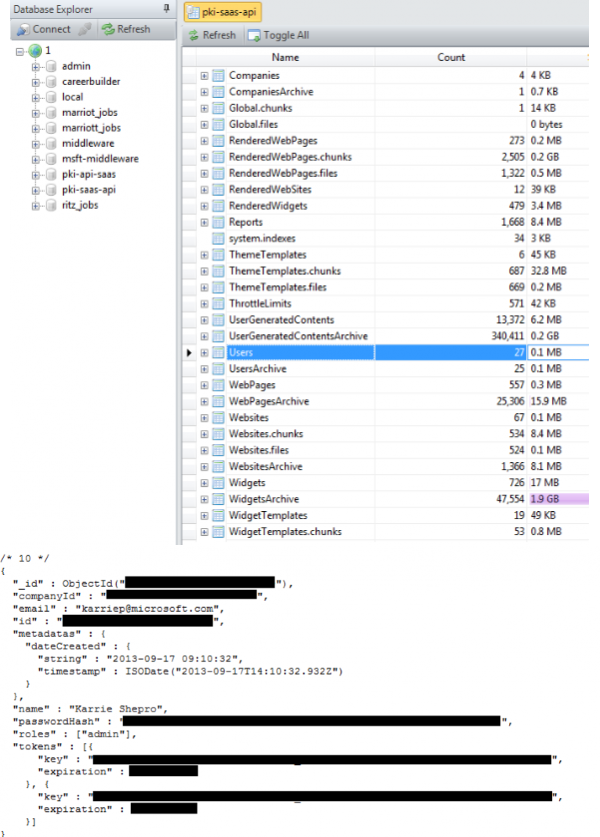
Сообщается, что теперь Викери нашел уязвимость в мобильной версии сайта Careers Microsoft. Созданием ресурса занималась сторонняя фирма Punchkick Interactive, которую Microsoft наняла в качестве подрядчика. Викери обнаружил, что база MongoDB была доступна через интернет, не была защищена паролем, а также атакующие имели возможность внести изменения в содержимое БД, пишет xakep.ru.

Теоретически, имея права на запись, злоумышленники могли внедрить на сайт вредоносный код, а затем осуществлять drive-by загрузки и другие неприятные атаки.


Кроме того, уязвимая БД не только допускала утечку данных пользователей, зарегистрированных на мобильном портале Careers Microsoft, но и раскрывала данные других клиентов компании, к примеру, сетей отелей Marriott и Ritz-Carlton.

Викери сообщил, что разработчики Punchkick Interactive устранили проблему оперативно — спустя всего час после получения сообщения об уязвимости. Тем не менее, исследователь отмечает, что этот случай доказывает: от подобных проблем не защищены даже крупнейшие игроки рынка. Такие уязвимости могут быть даже не их виной, ведь крупные компании часто нанимают сторонних подрядчиков.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru