Бэкдор Adwind, распространяющийся в сравнительно редком на сегодня формате «вредоносное ПО как услуга», смог атаковать в общей сложности более 440 тысяч пользователей и организаций по всему миру, в том числе и в России.
Расследовав ряд инцидентов, в которых был замечен Adwind, и детально изучив саму вредоносную программу и ее возможности, эксперты «Лаборатории Касперского» установили, что угроза до сих пор активна и используется преимущественно в целях кибершпионажа. При этом собирать данные о пользователях с помощью Adwind может любой желающий – для того чтобы получить в свое распоряжение готовый инструмент для слежки, достаточно просто заплатить за пользование зловредом.
В отличие от всех прочих вредоносных программ, доступных для приобретения, Adwind распространяется открыто в рамках единой платформы. «Клиент» в данном случае платит за зловред как за сервис, которым он может пользоваться. По данным «Лаборатории Касперского», в конце 2015 года в этой «сервисной» системе было около 1800 пользователей, что делает Adwind одной из самых больших известных вредоносных платформ. Изучив профили зарегистрированных участников, эксперты пришли к выводу, что в использовании зловреда заинтересованы мошенники, которые хотят повысить уровень своего «профессионализма», нечестные конкуренты, кибернаемники и частные пользователи, желающие следить за своими знакомыми.
Впервые Adwind был обнаружен в 2013 году. С тех пор исследователи киберугроз неоднократно встречали его под разными именами: AlienSpy, Frutas, Unrecom, Sockrat, JSocket и jRat. Последний раз зловред привлек к себе внимание экспертов «Лаборатории Касперского» в конце 2015 года при попытке атаковать один из банков Сингапура – вредоносный файл был прикреплен к фишинговому письму, адресованному одному из сотрудников банка.
Adwind написан целиком на Java, именно поэтому он способен атаковать все распространенные платформы, в частности Windows, OS X, Linux и Android. Вредоносная программа позволяет злоумышленникам собирать и извлекать из системы данные, а также удаленно управлять зараженным устройством. На сегодняшний день зловред способен делать снимки экрана, запоминать нажатия клавиш на клавиатуре, красть пароли и данные, хранящиеся в браузерах и веб-формах, фотографировать и осуществлять видеозапись с помощью веб-камеры, делать аудиозаписи при помощи микрофона, встроенного в устройство, собирать общие данные о пользователе и о системе, красть ключи от криптовалютных кошельков, а также VPN-сертификаты и, наконец, управлять SMS.
По большей части Adwind распространяется в массовых спам-рассылках, а потому его зачастую используют случайные люди, не планировавшие сложных и масштабных кампаний. Тем не менее вредоносная программа была неоднократно замечена и в целевых атаках – об этом свидетельствует, например, случай с сингапурским банком. Кроме того, в августе 2015 года Adwind всплыл в новости о киберслежке за аргентинским прокурором, который умер при невыясненных обстоятельствах в январе того же года.
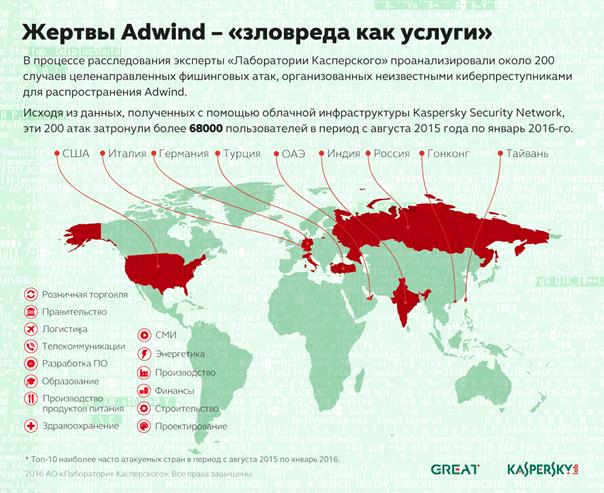
Проанализировав около 200 целенаправленных фишинговых атак, в которых фигурировал Adwind, эксперты «Лаборатории Касперского» установили, что большинство потенциальных жертв зловреда работают в таких сферах как производство, финансы, строительство и проектирование, розничная торговля, логистика, телекоммуникации, разработка ПО, образование, здравоохранение, производство продуктов питания, энергетика, СМИ и правительство. При этом почти половина (49%) жертв Adwind находится всего в 10 странах: в России, ОАЭ, Германии, Индии, США, Италии, Вьетнаме, Гонконге, Турции и Тайване.
«Платформа Adwind в своем текущем состоянии значительно снижает минимальный уровень профессиональных знаний, требуемых от потенциального киберпреступника. В том же случае с сингапурским банком, который мы тщательно изучили, злоумышленник, организовавший атаку, был далеко не профессиональным хакером. И мы полагаем, что большинство «клиентов» Adwind имеют примерно тот же невысокий уровень компьютерных знаний и навыков. А это очень тревожная тенденция: получается, что при наличии вредоносного ПО в свободном доступе киберпреступной деятельностью может заниматься практически любой желающий», – отмечает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».
Многообразные версии и модификации Adwind были исследованы и описаны различными экспертами в области кибербезопасности, однако платформа до сих пор активна и привлекает к себе злоумышленников. «Лаборатория Касперского» провела детальное исследование угрозы для того, чтобы привлечь к ней внимание правоохранительных органов, которые могли бы нейтрализовать опасность широкого и свободного распространения Adwind. Именно поэтому все детали расследования компания передала ведомствам, принимающим подобные решения.










