



Раскрыты цены на кражу банковских данных и «угон» аккаунтов в соцсетях

Раскрыты цены на кражу банковских данных и «угон» аккаунтов в соцсетях

Раскрыты цены на кражу банковских данных и «угон» аккаунтов в соцсетях

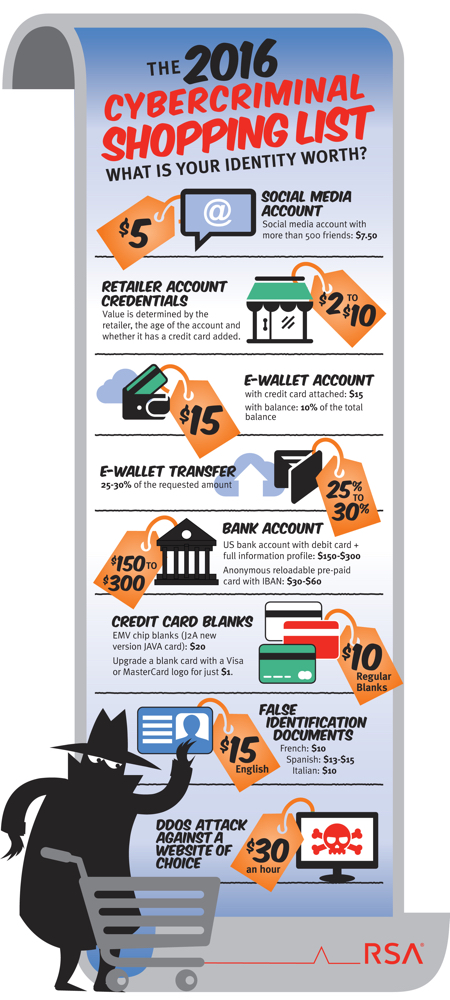
Одной из наиболее дорогих услуг в прейскуранте хакера является кража данных о дебетовой карте и прикрепленном к нему банковском счете. За это на черном рынке злоумышленники просят от $150 до $300. Стоимость же поддельной пластиковой карты для обналичивания колеблется от $10 за карту с магнитной полосой до $20 за карту с чипом.

Если же речь идет об электронном кошельке с прикрепленной к нему кредитной картой, стоимость падает до $15 плюс 10% от баланса карты. Стоимость обналичивания с таких счетов оценивается в 25-30% от суммы перевода.

Такие цифры опубликовала корпорация EMC по результатам исследования, проведенного специалистами подразделения RSA (раньше RSA Security была отдельной компанией, но в 2006 г. она была приобретена EMC за $2,1 млрд).

«Угон» аккаунтов в соцсетях

Одна из самых дешевых услуг — кража логина и пароля от учетной записи в социальной сети. Если у жертвы не менее 500 друзей, его аккаунт оценивается в $7,5. Исследователи не уточнили, как стоимость варьируется в зависимости от количества друзей, пишет cnews.ru. 


DDoS-атаки

В EMC сообщили, сколько в среднем на черном рынке стоит проведение DDoS-атаки (Distributed Denial of Service — распределенной атаки на сайт, в результате которой он перестает реагировать на запросы пользователей). По данным исследователей, стоимость такой атаки составляет $30 за один час. 

Поддельные документы

Наконец, специалисты RSA также выяснили, сколько стоит купить на черном рынке идентификационные документы. Если этот документ на французском языке, стоимость составит $10, на испанском — $13-15, на итальянском — $10, на английском — $15. В компании не уточнили, о каких именно типах документов идет речь.

Черный рынок

«Черный рынок представляет собой реальный бизнес, основанный на тех же экономических принципах, на основе которых функционирует любая компания», — отметили в EMC.

Исследователи по безопасности добавили, что украденная информация имеет такое свойство, как актуальность. И спустя некоторое время она «портится», что снижает ее ценность практически до нуля. Например, если сразу после взлома информация о кредитных картах продается по цене $50-100 за штуку, то затем, только лишь бы найти покупателя, злоумышленник готов отдать ее за $1. 

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru