



ЛК выявила новые атаки шифровальщика Scatter

ЛК выявила новые атаки шифровальщика Scatter

ЛК  выявила новые атаки шифровальщика Scatter

«Лаборатория Касперского» предупреждает о новых атаках шифровальщика Scatter, различные модификации которого эксперты компании регистрировали на протяжении всего 2015 года. Жертвами зловреда становятся российские компании, работающие в сегменте среднего и малого бизнеса.

Новая волна активного распространения троянца началась 11 января.

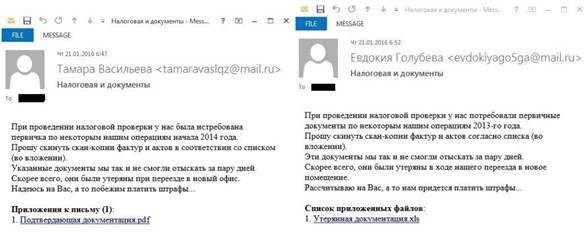
Злоумышленники действуют по отработанной схеме: сотрудник компании получает письмо, якобы отправленное представителем партнерской фирмы. В письме содержится информация о том, что при переезде были утеряны некие документы, касающиеся совместных операций, и просьба выслать их копии. При этом нигде в сообщении не упоминается название фирмы-отправителя.


Примеры фишинговых писем, содержащих троянец Scatter


В случае успешного заражения жертве предлагается заплатить за расшифровку файлов выкуп в биткойнах. При этом вымогатели предлагают пострадавшему бесплатно расшифровать три файла, но не любые, а те, которые кажутся злоумышленникам недостаточно важными.

Особенностью шифровальщика Scatter является наличие онлайн-чата для связи с представителем вымогателей. Чат находится на странице, где указаны количество зашифрованных файлов и условия выкупа.

Интересно, что зловред отказывается работать, если видит, что в системе присутствуют решения «Лаборатории Касперского».

«Крайне важно понимать, что уплата выкупа не гарантирует расшифровку файлов, но точно станет причиной дальнейшего развития и распространения троянцев. Единственное разумное решение в случае столкновения с кибермошенниками — это обратиться в правоохранительные органы. Сотрудникам всех небольших компаний следует быть внимательнее, чтобы не допустить заражения системы. Внимательно проверяйте, от кого вы получаете письма, и ни в коем случае не открывайте вложения, если не уверены в том, что отправитель вам знаком, ведь это может привести к безвозвратной потере ценных документов», — советует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

Чтобы избежать заражения и минимизировать ущерб, «Лаборатория Касперского» рекомендует регулярно создавать резервные копии важных файлов; следить за настройками доступа к общим сетевым папкам, чтобы в случае заражения компьютера не пострадали данные на других машинах; не открывать файлы и ссылки, присланные неизвестными отправителями; и, конечно, использовать и своевременно обновлять надежное защитное решение.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru