



Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Компания Arbor Networks обнародовала 11 ежегодный отчет, рассказывающий о безопасности общемировой сетевой инфраструктуры. Документ составлен на основе данных, полученных от 354 респондентов, которыми выступили провайдеры, хостеры и мобильные операторы со всего мира.

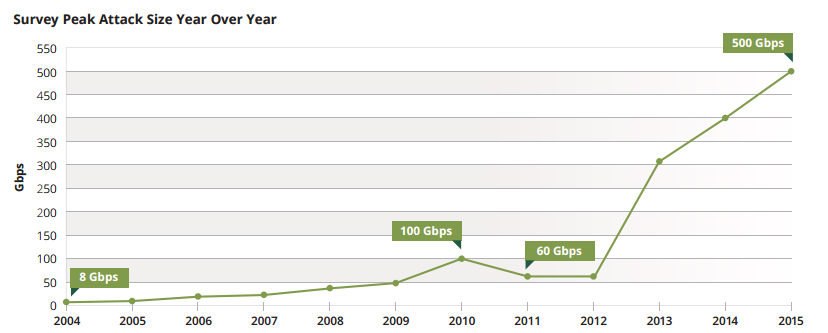
Согласно отчету, за прошедший год мощность DDoS-атак вновь возросла, установив новый рекорд: 500 Гбит/сек.

Хотя пару недель назад группа хакеров, называющая себя New World Hacking, заявила об осуществлении DDoS-атаки мощностью 605 Гбит/сек, никаких доказательств их «подвига» так и не было найдено. Таким образом, самой мощной атакой в истории по-прежнему оставалась атака мощностью 334 Гбит/сек, зафиксированная в прошлом году Arbor Networks, пишет xakep.ru.

Год 2015 продолжает тренд последних лет и снова поднимает планку мощности DDoS’а. За период с ноября 2014 года по ноябрь 2015 года различными респондентами был зафиксирован ряд атак, чья мощность достигала 450 Гбит/сек, 425 Гбит/сек и 337 Гбит/сек. В дополнение к этому одна неназванная компания и вовсе подверглась атаке мощностью 500 Гбит/сек, что является новым мировым рекордом.


Рост мощности атак в последние 11 лет


Специалисты Arbor Networks приводят и еще более неутешительную статистику: в 2014 году лишь 20% опрошенных компаний сообщали об атаках мощнее 50 Гбит/сек. В 2015 году уже почти 25% респондентов наблюдали атаки, чья пиковая мощность достигала 100 Гбит/сек. К тому же сразу пять респондентов сообщили  об атаках мощностью свыше 200 Гбит/сек.

В этом году активно набирают популярность атаки, направленные против облачных сервисов. Если в 2014 году они составляли 29%, теперь их уже 33%.

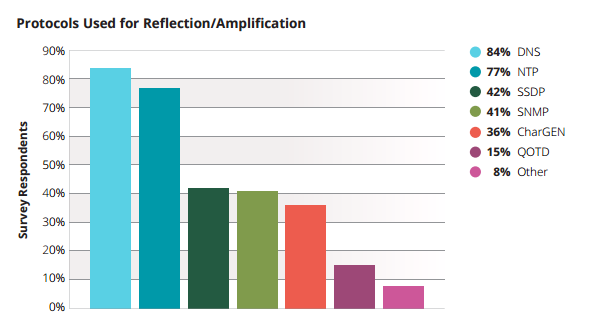
Не теряют актуальности отраженные и усиленные DDoS-атаки. Именно с их помощью злоумышленникам удается наращивать мощность до 500 Гбит/сек.


Статистика использования протоколов для отраженных/усиленных DDoS-атак


Но киберпреступники не стоят на месте и активно применяют новые техники. Так, 9% опрошенных компаний наблюдали атаки с использованием инфраструктуры IPv6. Впервые число атак направленных против DNS превысило число атак на HTTP, а количество SIP/VoIP атак увеличилось с 9% до 19%.

Ознакомиться с полной версией 120-страничного отчета можно здесь. Документ содержит не только свежую статистику о DDoS-атаках, но и в целом рассказывает об угрозах, которым за прошедший год подвергались компании по всему миру.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru