



ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

«Лаборатория Касперского» зафиксировала ранее неизвестный способ атак русскоговорящей кибергруппировки BlackEnergy — с использованием Word-документов. Эксперты обнаружили фишинговую рассылку, которая, похоже, использовалась в атаках на популярный украинский телеканал.

Несмотря на то что деятельность этой группировки уже давно получила широкую огласку, она остается весьма активной и представляет серьезную угрозу. Последние атаки в Украине показывают, что BlackEnergy сконцентрирована на внедрении разрушительных вредоносных программ, нарушении работы промышленных систем управления и кибершпионаже.

С середины 2015 года группировка активно распространяет фишинговые письма с вредоносными Excel-вложениями, которые заражают компьютеры через макросы, а в январе 2016 года «Лаборатория Касперского» впервые обнаружила, что она также использует для этих целей вредоносные вложения Word.

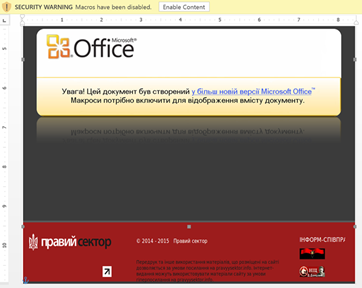
Получая такой документ, пользователь видит уведомление о необходимости подключить макрос для просмотра содержимого. Выполнение этой рекомендации приводит к запуску в системе троянца BlackEnergy.


Активированный на компьютере жертвы зловред посылает данные о зараженном устройстве на командный сервер, в том числе, скорее всего, и номер ID. Документ, проанализированный «Лабораторией Касперского», содержит идентификатор 301018stb, где stb может означать украинский телеканал СТБ, который уже становился жертвой BlackEnergy в октябре 2015 года. В зараженную систему затем могут быть внедрены и другие вредоносные модули с различными функциями, от кибершпионажа до уничтожения данных.

«Ранее BlackEnergy атаковала крупные предприятия в Украине с использованием Excel- и PowerPoint-документов. Мы предполагали, что дело дойдет и до Word, и наши подозрения оправдались. Макросы в Word действительно все чаще используются для проведения целевых атак. Например, недавно мы видели это у группировки Turla. К сожалению, растущая популярность этого метода свидетельствует о его успешности», — отмечает Костин Райю, руководитель Глобального центра исследований и анализа угроз «Лаборатории Касперского».

Группировка BlackEnergy попала в поле зрения «Лаборатории Касперского» в 2014 году. Тогда она проводила атаки на энергетические компании и промышленные системы управления по всему миру с использованием плагинов, нацеленных на SCADA-системы. Эксперты пришли к выводу, что особенно группировку интересуют соответствующие объекты в Украине, а также украинские госучреждения и СМИ. Изначально проводя целевые атаки с помощью DDoS-инструментов, позднее BlackEnergy расширила свой арсенал и осуществила в том числе ряд геополитических операций, например, атаки на несколько объектов критической инфраструктуры в Украине в конце 2015 года.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru